
Mục lụcChạm để xem nhanh các phần+
- Cisco PSIRT xác nhận đã có khai thác; điểm CVSS 9,8/10.
- Ảnh hưởng phụ thuộc phiên bản AsyncOS, File Reputation trong mail policy và scanner cũ.
- Vá phần mềm không thay thế điều tra, khôi phục khi thiết bị đã bị xâm nhập.
Cảnh báo mới nhắc lại một bản vá cần ưu tiên
Ngày 18/10/2026, Cơ quan An ninh mạng quốc gia Qatar (NCSA) đưa ra cảnh báo về Cisco Secure Email Gateway. Lỗ hổng CVE-2026-76519 đã được Cisco công bố ngày 14/10 và xác nhận có khai thác thực tế. Doanh nghiệp dùng cổng lọc email này cần kiểm tra ngay phạm vi ảnh hưởng, cập nhật thành phần quét và rà dấu hiệu xâm nhập.
Cisco chấm mức nghiêm trọng 9,8/10 theo CVSS, thang đánh giá mức độ nguy hiểm kỹ thuật. Kẻ tấn công không cần tài khoản có thể lợi dụng email đính kèm để dẫn đến chạy lệnh với quyền root, tức quyền quản trị cao nhất trên hệ điều hành thiết bị. Đây là tình trạng khai thác được hãng xác nhận, không phải kết luận suy ra vì đã có mã CVE.
Kiểm tra đúng tổ hợp cấu hình bị ảnh hưởng
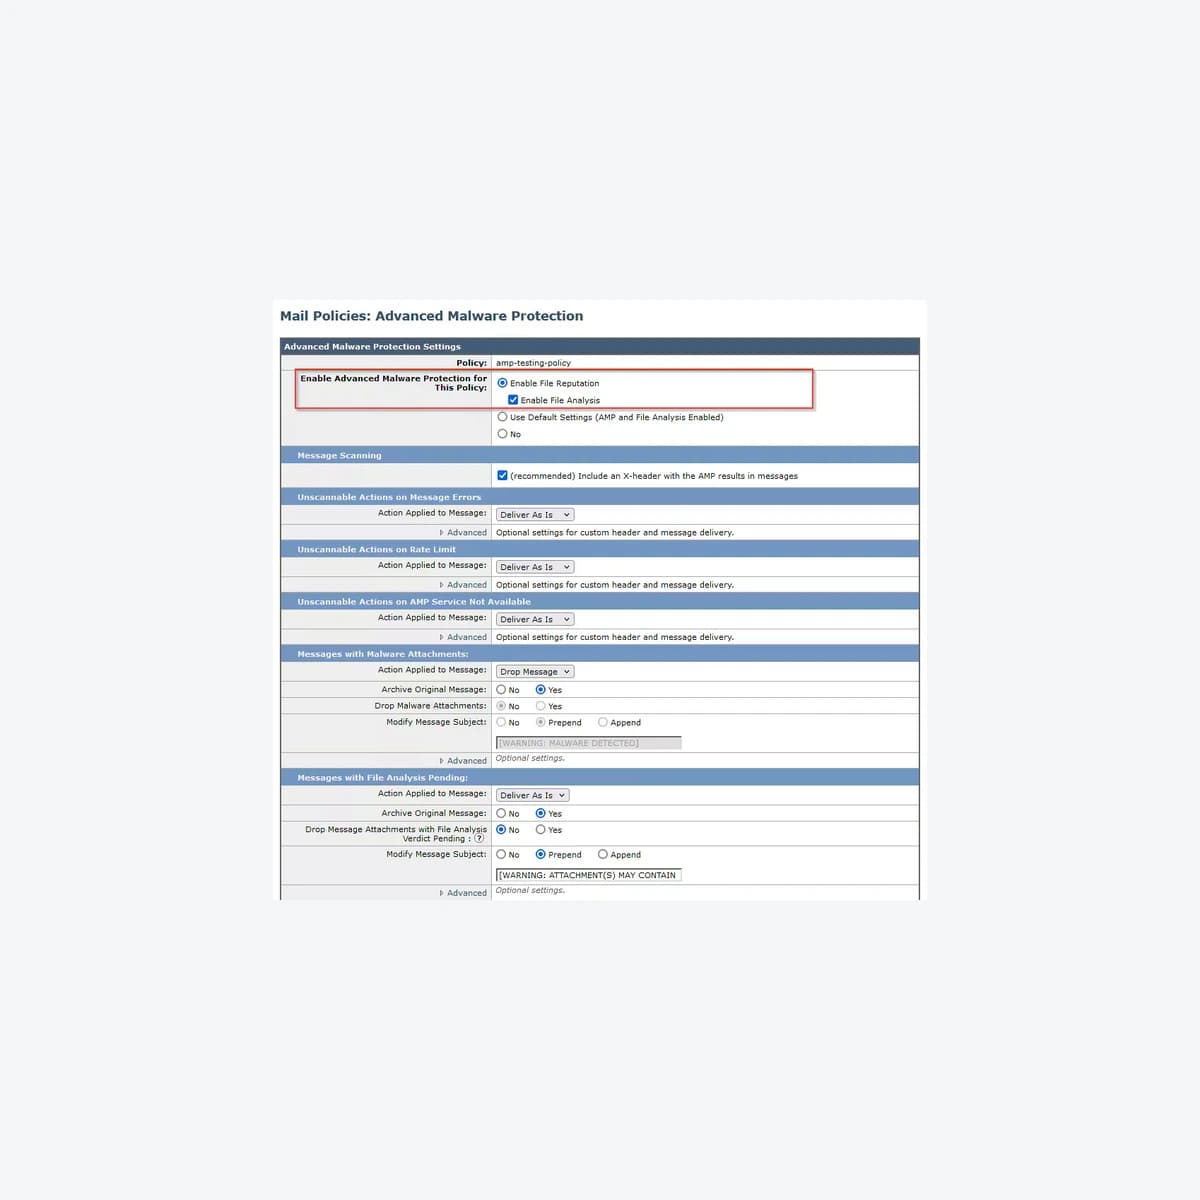
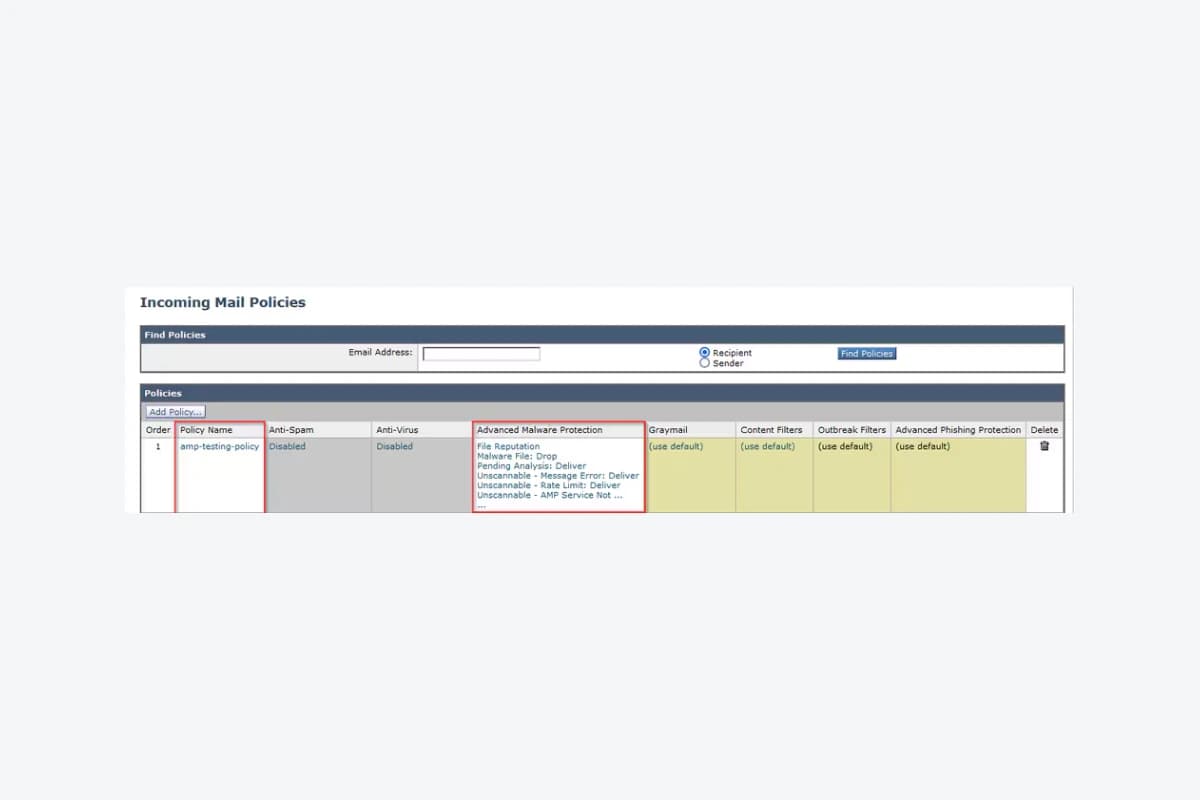
Advisory áp dụng cho thiết bị Secure Email Gateway vật lý hoặc ảo chạy bản AsyncOS bị ảnh hưởng, khi File Reputation được bật và gắn với chính sách email, đồng thời Content Scanner Tools thấp hơn 25.3.0.5525. File Reputation là thành phần đánh giá mức tin cậy của tệp. Việc chỉ thấy tên Cisco trong danh sách tài sản chưa đủ xác định thiết bị có thuộc phạm vi này hay không.
Friday Works khuyến nghị người phụ trách email ghi lại phiên bản hệ điều hành, gói quét, chính sách thư đến/thư đi và từng thành viên cụm. Với một doanh nghiệp có hai cổng email, xác nhận cổng thứ nhất đã cập nhật không chứng minh cổng thứ hai được bảo vệ. Bảng kiểm nội bộ nên ghi người xác nhận và thời điểm kiểm tra từng máy.
Bản vá phần mềm và gói quét cần được xác nhận riêng
Cisco liệt kê AsyncOS 15.5.5-014 và 16.5.0-780 là các bản đã sửa tương ứng; nhánh 16.0 cần chuyển sang bản được sửa. Hãng khuyến nghị hệ thống trước 16.5 chuyển lên 16.5.0-780. Bản sửa cũng được phân phối qua Content Scanner Tools 25.3.0.5525 trở lên trên các bản có giấy phép và còn được hỗ trợ.
Theo Cisco, cập nhật gói Content Scanner Tools không cần khởi động lại thiết bị. Quản trị viên có thể kiểm tra bằng contentscannerstatus và cập nhật thủ công bằng contentscannerupdate trên thiết bị do mình quản lý. Sau thao tác, cần đọc lại phiên bản thực tế; thông báo đã gửi yêu cầu cập nhật chưa phải bằng chứng gói mới đã cài xong.
Cisco không đưa ra biện pháp thay thế có thể sửa hoàn toàn lỗ hổng. Với Secure Email Cloud Gateway, hãng cho biết gói sửa đã được triển khai trong quy trình quản lý của Cisco. Doanh nghiệp vẫn cần xử lý các thông báo sự cố riêng đã nhận từ nhà cung cấp, thay vì coi thông tin hạ tầng đã vá là xác nhận mọi dữ liệu trước đó đều an toàn.
Nghi xâm nhập thì phải bảo toàn bằng chứng trước
Cisco cảnh báo kẻ có quyền root có thể che hoặc xóa dấu vết. Vì vậy, không thấy cảnh báo trong nhật ký cục bộ chưa đủ chứng minh thiết bị chưa từng bị khai thác. Hãng yêu cầu đối chiếu cả nhật ký mạng và tường lửa bên ngoài thiết bị; trường hợp nghi ngờ cần làm việc với bộ phận hỗ trợ Cisco TAC.
Friday Works đề nghị tách hai luồng công việc: vá thiết bị chưa có dấu hiệu bất thường và ứng phó sự cố ở thiết bị nghi bị kiểm soát. Luồng thứ hai cần giữ nhật ký, ghi nhận phạm vi truy cập và bàn giao cho người có trách nhiệm điều tra trước khi thực hiện thay đổi có thể làm mất bằng chứng. Việc chỉ khởi động lại cho hết cảnh báo có thể khiến đội vận hành mất thông tin cần thiết.
Checklist cho ca trực: xác nhận từng máy và mail policy; ghi phiên bản scanner trước/sau; kiểm tra trạng thái cập nhật; rà log ngoài thiết bị; lưu thông báo từ Cisco; giao người xử lý các dấu hiệu nghi ngờ. Bản tin đăng ngày 19/10 giữ nguyên ngày advisory 14/10 và cảnh báo NCSA 18/10, không coi đây là lỗ hổng mới xuất hiện sáng nay.
Nguồn tham khảo
Tài liệu đã dùng để biên soạn
Ưu tiên tài liệu chính thức và nguồn kỹ thuật gốc. Truy cập để kiểm tra chi tiết hoặc theo dõi cập nhật mới nhất.
- Cisco advisory cisco-sa-esa-afw-zqYJkjxp; first published 14 October 2026; affected/fixed versions and confirmed exploitationCisco PSIRT ↗︎
- NCSA cybersecurity advisories — Cisco Secure Email Gateway warning dated 18 October 2026National Cyber Security Agency, Qatar ↗︎
- Courtesy of Cisco Systems, Inc. Unauthorized use not permitted. Captured 19 October 2026 from public Cisco.com; vendor lab UI from document updated 25 October 2024, original red annotations retained. Proportional resize and neutral margins.Cisco Systems, Inc. / capture Friday Works ↗︎
- Cisco public webpage screen-capture permission §6; credit, source URL and capture date retained, no endorsement; copyrighted, not CCCisco ↗︎