 Nên đọc trước
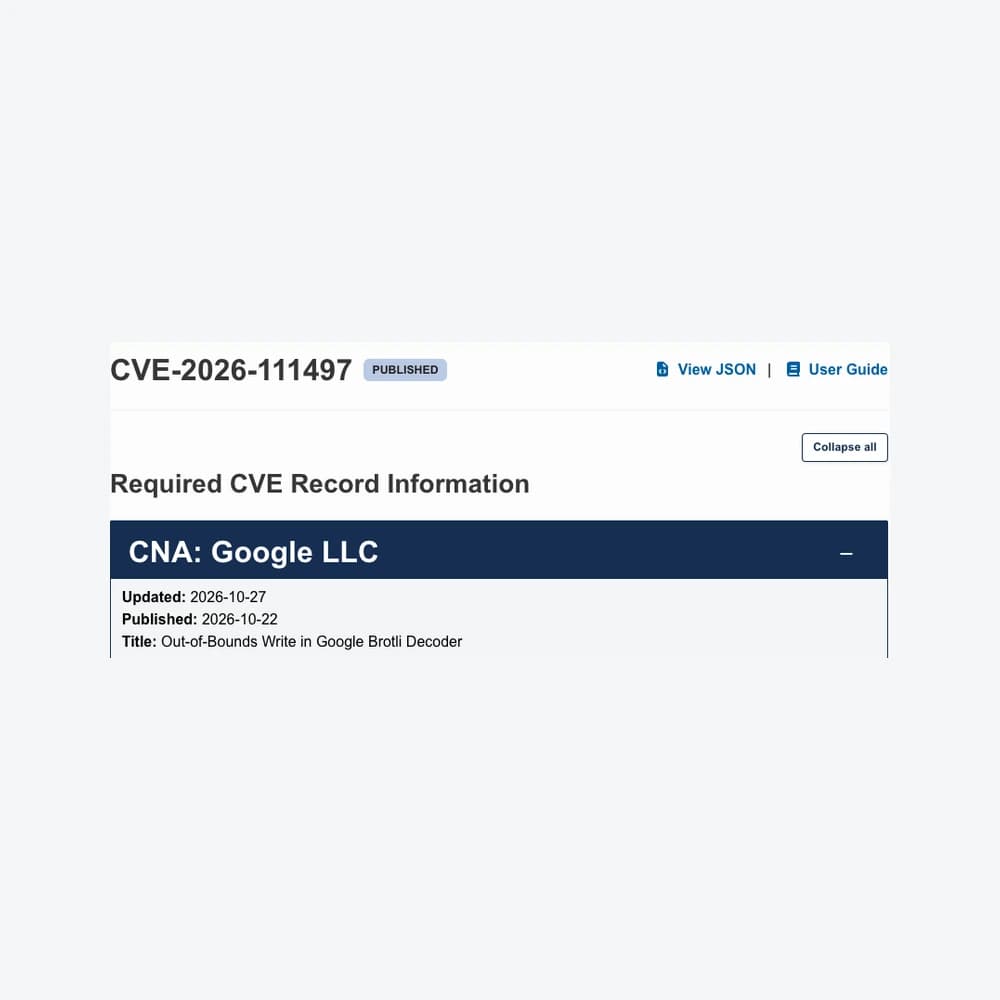
Brotli bị khai thác thực tế: cảnh báo mới và việc cần làm trên AWS Lambda
NCSC cảnh báo ngày 29/10 về CVE-2026-111497. Phân biệt thư viện bị ảnh hưởng, lịch vá AWS và cách kiểm tra runtime thực sự đã được cập nhật.
Friday Works / Topic hub / 06
Những lớp bảo vệ thiết thực cho website, ứng dụng và dữ liệu doanh nghiệp.
25 bài viết
Thấy rủi ro trước khi thành sự cố.
Nên đọc trướcNCSC cảnh báo ngày 29/10 về CVE-2026-111497. Phân biệt thư viện bị ảnh hưởng, lịch vá AWS và cách kiểm tra runtime thực sự đã được cập nhật.
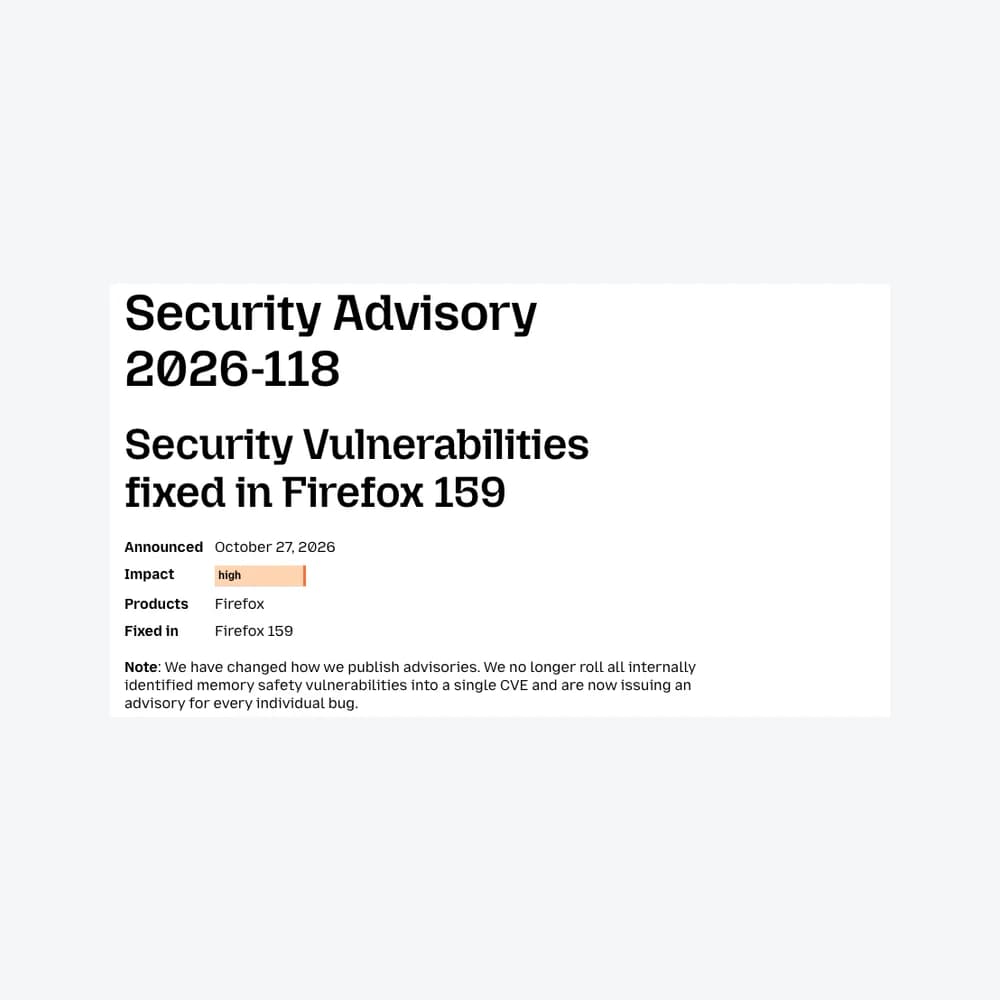
Mozilla công bố advisory ngày 27/10. Phân biệt lỗi vượt ranh giới trang web với lỗi bộ nhớ, chọn đúng nhánh bản vá và xác minh sau khởi động lại.
Bản vá ngày 26/10 xử lý nhiều lỗi truy cập dữ liệu và bộ nhớ. Đối chiếu đúng thiết bị, điều kiện tấn công và kiểm tra phiên bản sau cập nhật.
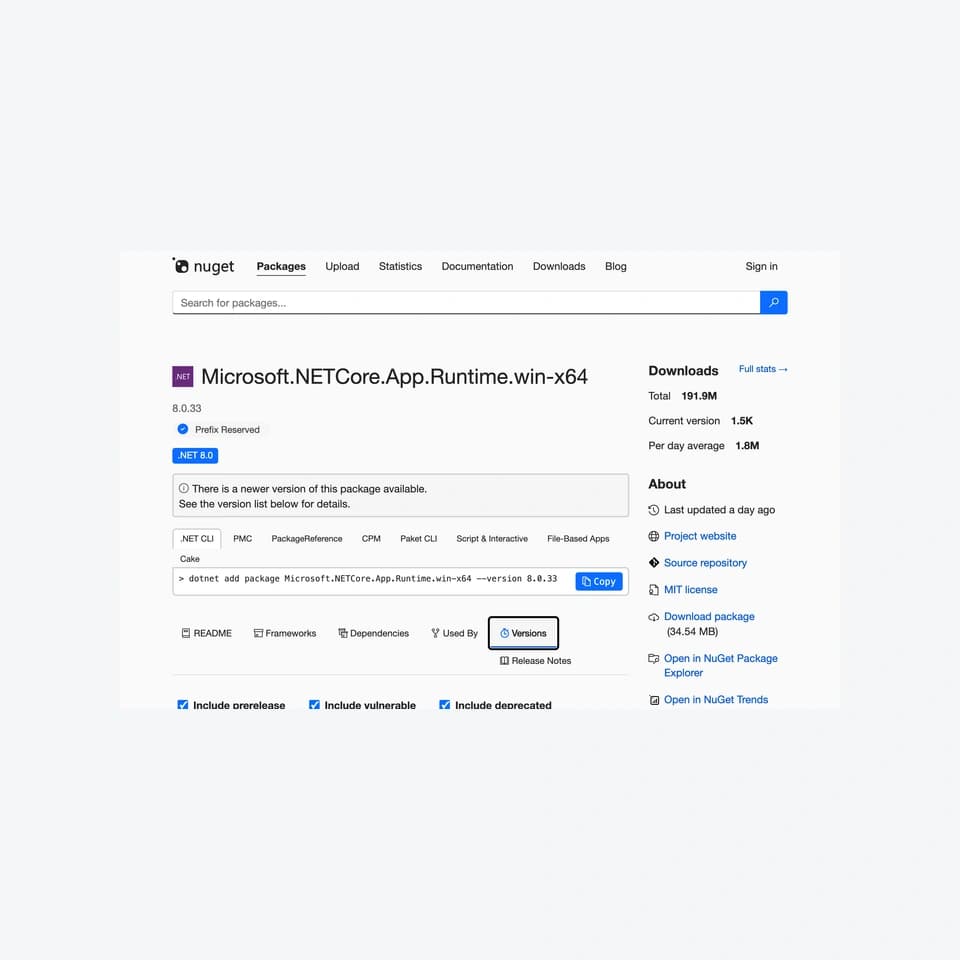
Thông báo25/10 cung cấp gói .NET sửa CVE-2026-70197 thực sự bị thiếu trong đợt trước. Ứng dụng đóng gói runtime riêng cần biên dịch và triển khai lại.
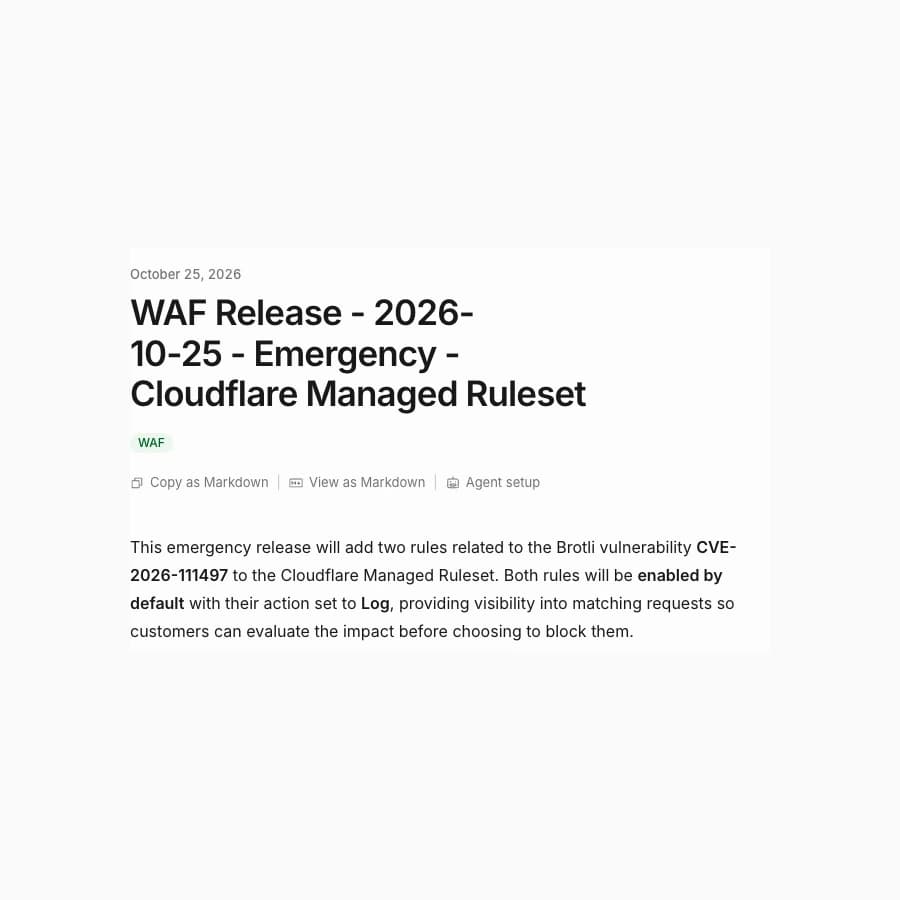
Cloudflare công bố hai quy tắc CVE-2026-111497 ngày 25/10, mặc định Log. Kiểm tra ghi đè Block, tránh mất ảnh Next.js và xác nhận Node.js đã vá.
GitLab công bố bản vá ngày 21/10 cho CVE-2026-110264, ảnh hưởng CE/EE từ 7.0. Kiểm tra đúng nhánh, nâng cấp và rà dấu hiệu xâm nhập trong hệ thống tự quản.
Ngày 21/10, PHP phát hành 8.5.12, 8.4.27, 8.3.36 và 8.2.35. Hai lỗi có thể cho phép chạy mã không cần đăng nhập; đổi cấu hình hoặc có WAF chưa thay được bản vá.
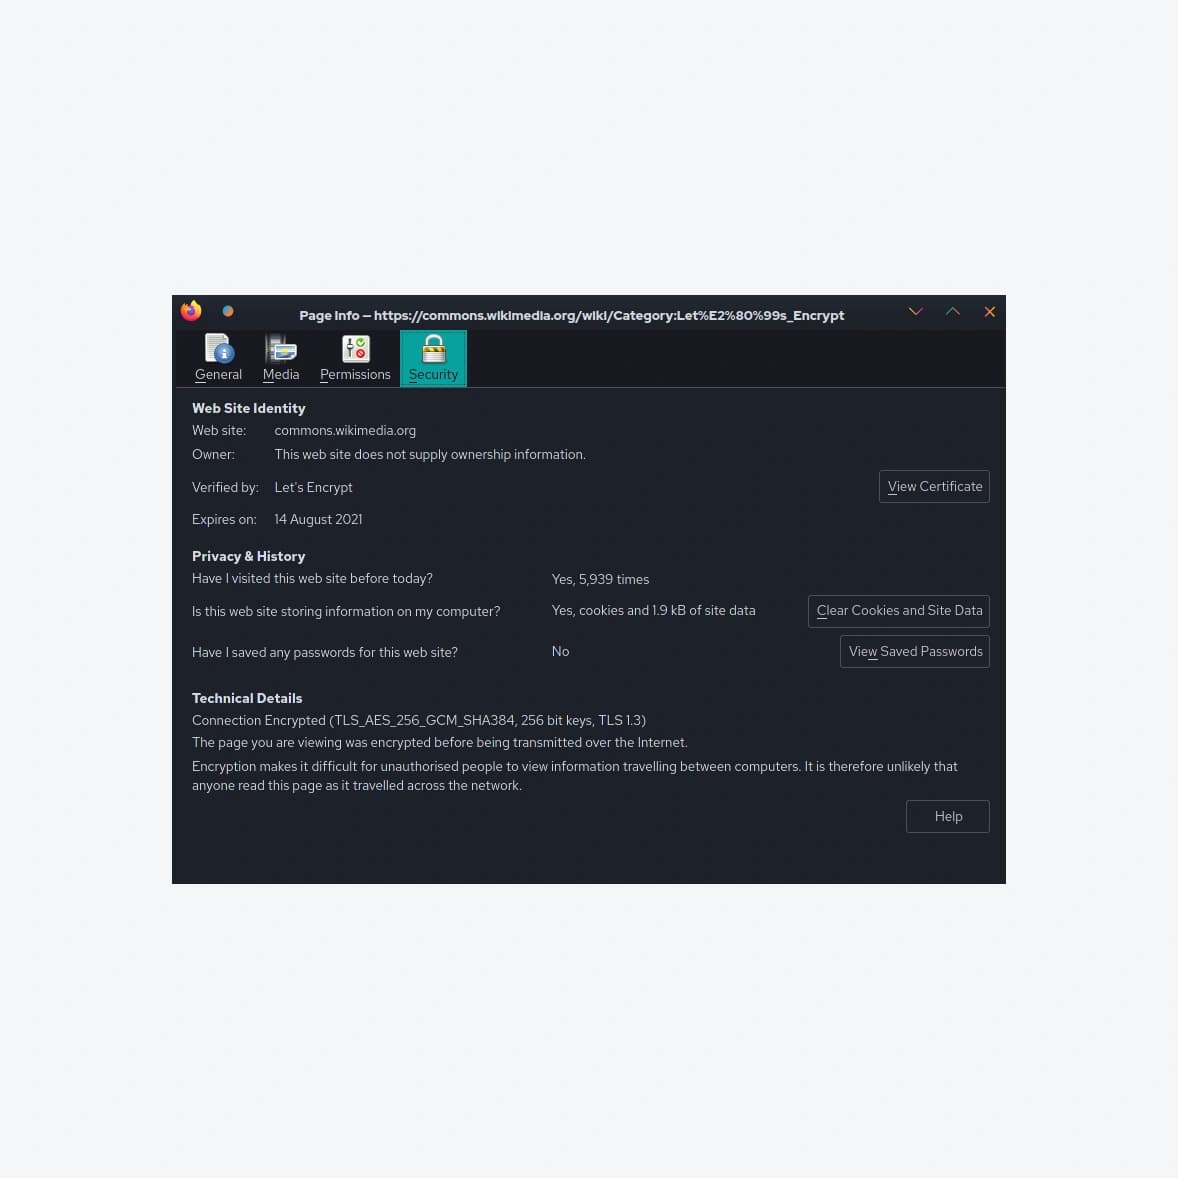
Mozilla công bố ngày 20/10 bản cập nhật bổ sung chặn tám chứng chỉ trung gian bị lộ khóa. Phân biệt OneCRL tự cập nhật, Firefox ESR và ứng dụng dùng NSS.
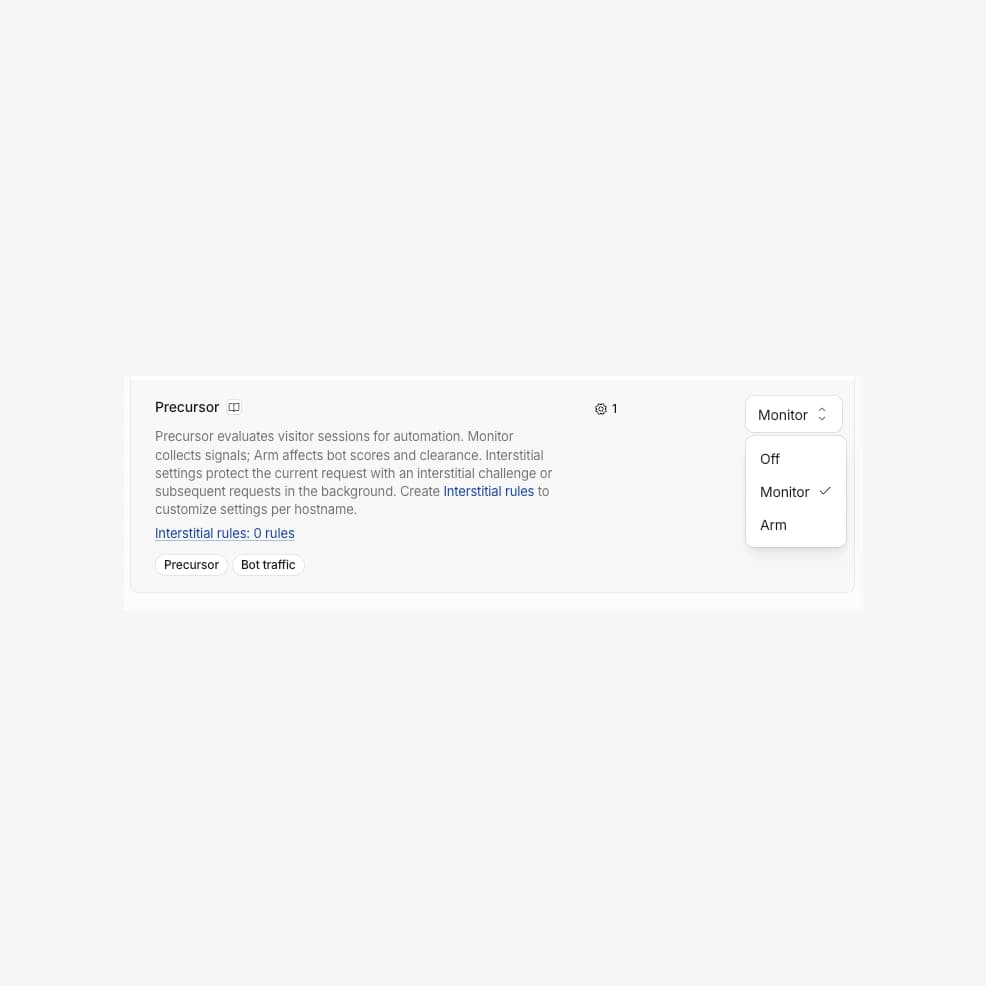
Cloudflare công bố Monitor ngày 19/10: tín hiệu Precursor chưa đổi bot score hoặc clearance. Interstitial vẫn là cài đặt riêng, cần kiểm tra checkout và API trước khi bật.
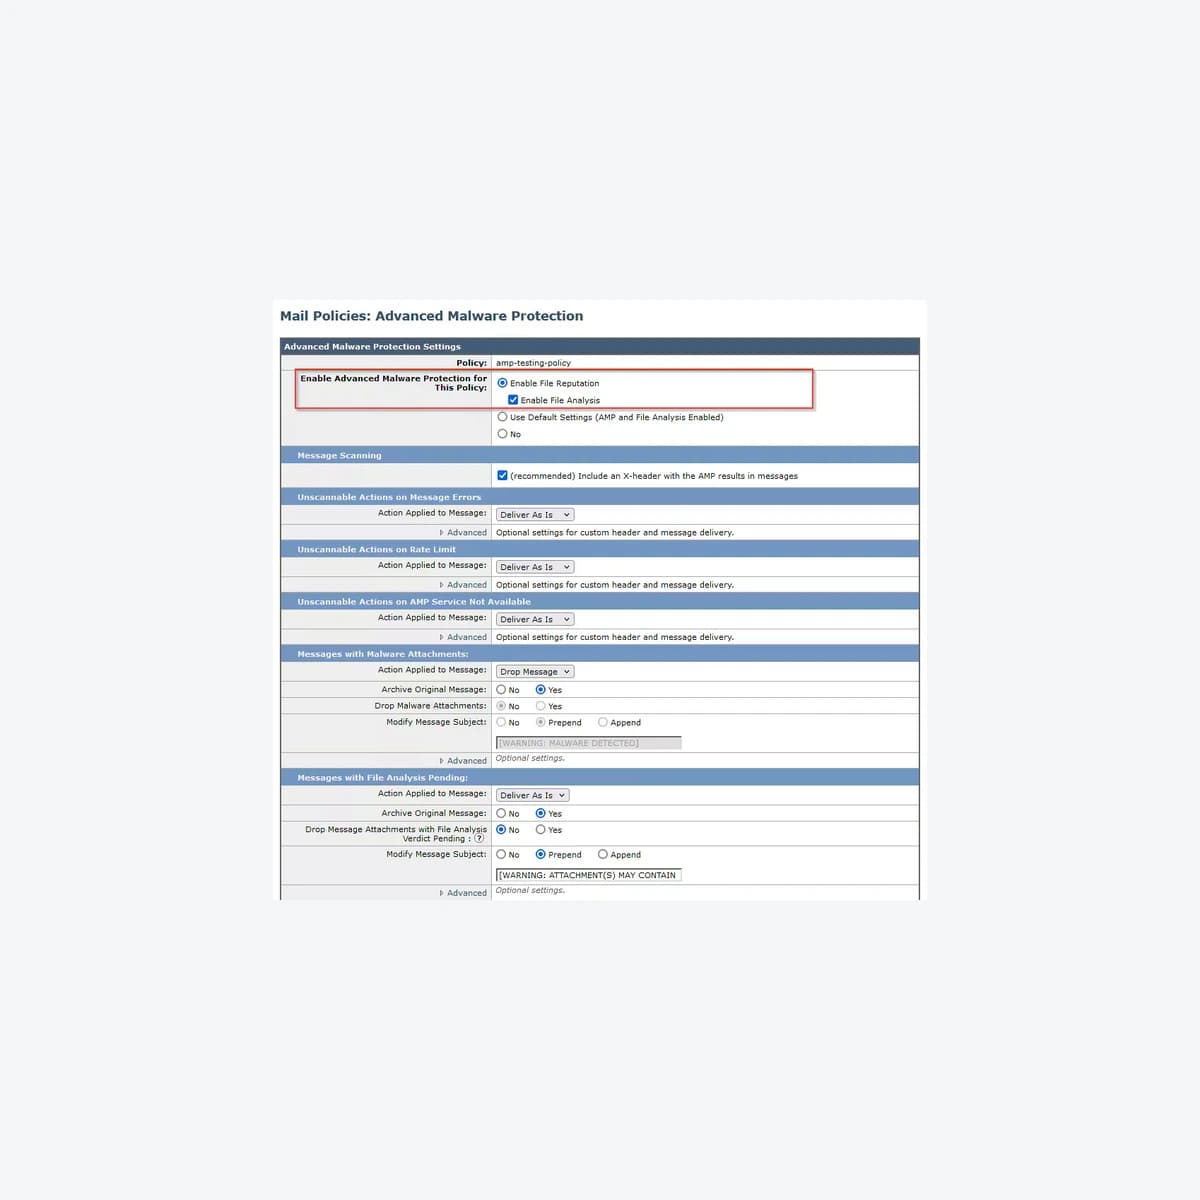
NCSA cảnh báo ngày 18/10 về lỗ hổng Cisco công bố 14/10. Đội quản trị cần kiểm tra File Reputation, Content Scanner Tools và xử lý riêng thiết bị nghi bị xâm nhập.
Cảnh báo Canada ngày 16/10 yêu cầu xử lý CVE-2026-102764 trong BeyondTrust Remote Support. Máy tự vận hành cần bản vá riêng; cập nhật không thay việc rà soát xâm nhập.
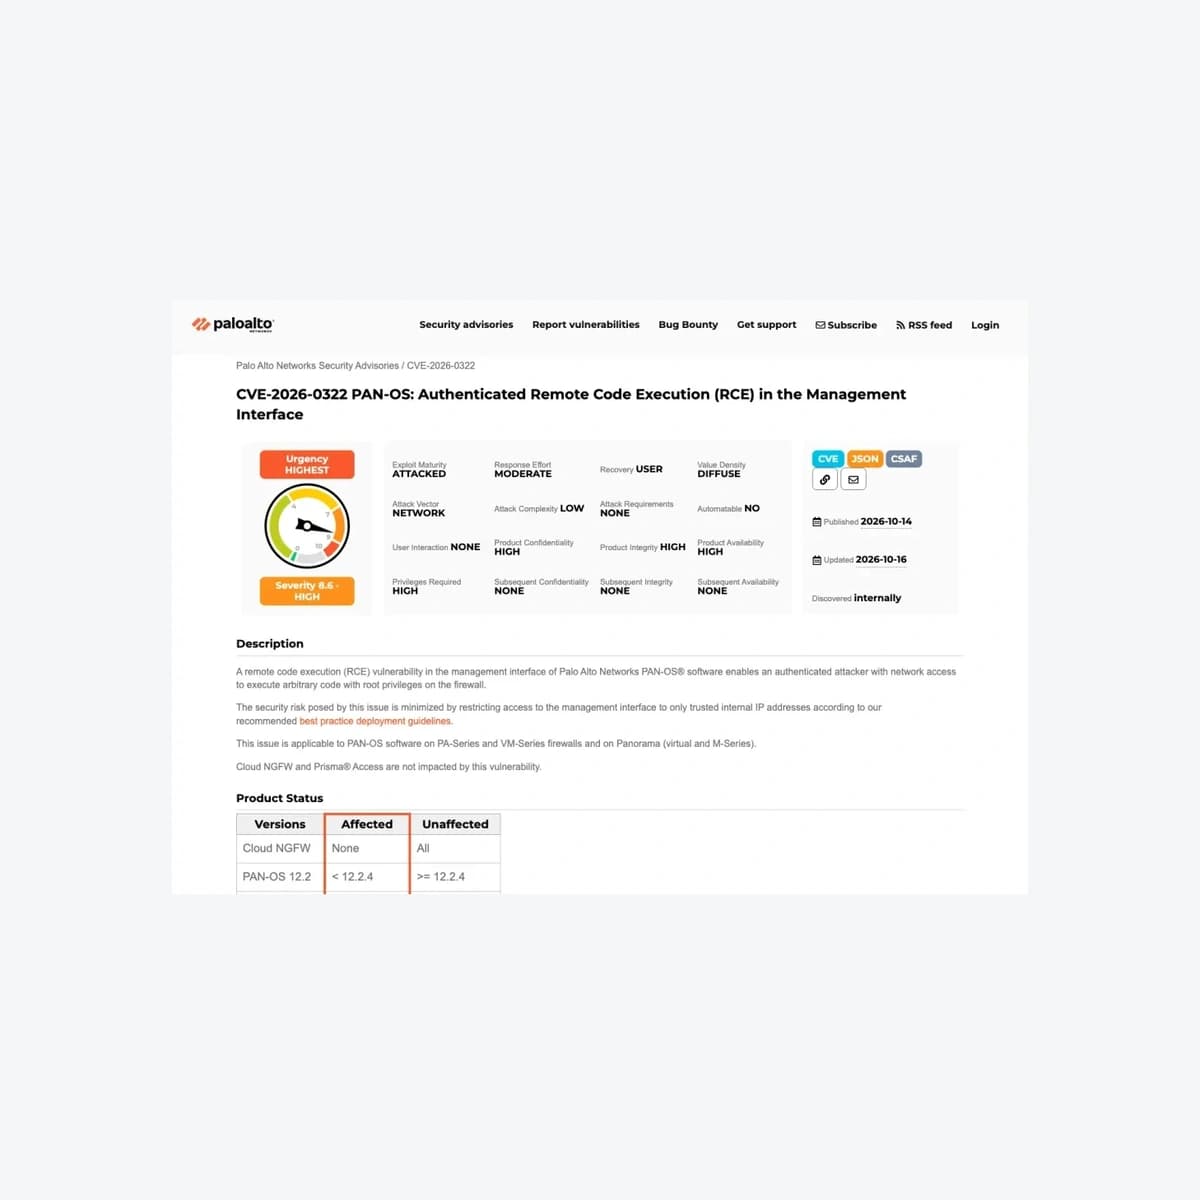
Palo Alto Networks công bố CVE-2026-0322 ngày 14/10, xác nhận khai thác hạn chế. Lỗi cần tài khoản quản trị và khả năng chạm giao diện quản lý; doanh nghiệp cần đối chiếu bản vá đúng nhánh.
Ahsay đính chính bản vá cũ chưa xử lý đầy đủ CVE-2026-105133 và CVE-2026-105134. Kiểm tra hotfix mới và dấu hiệu xâm nhập trước khi tin rằng máy chủ đã an toàn.
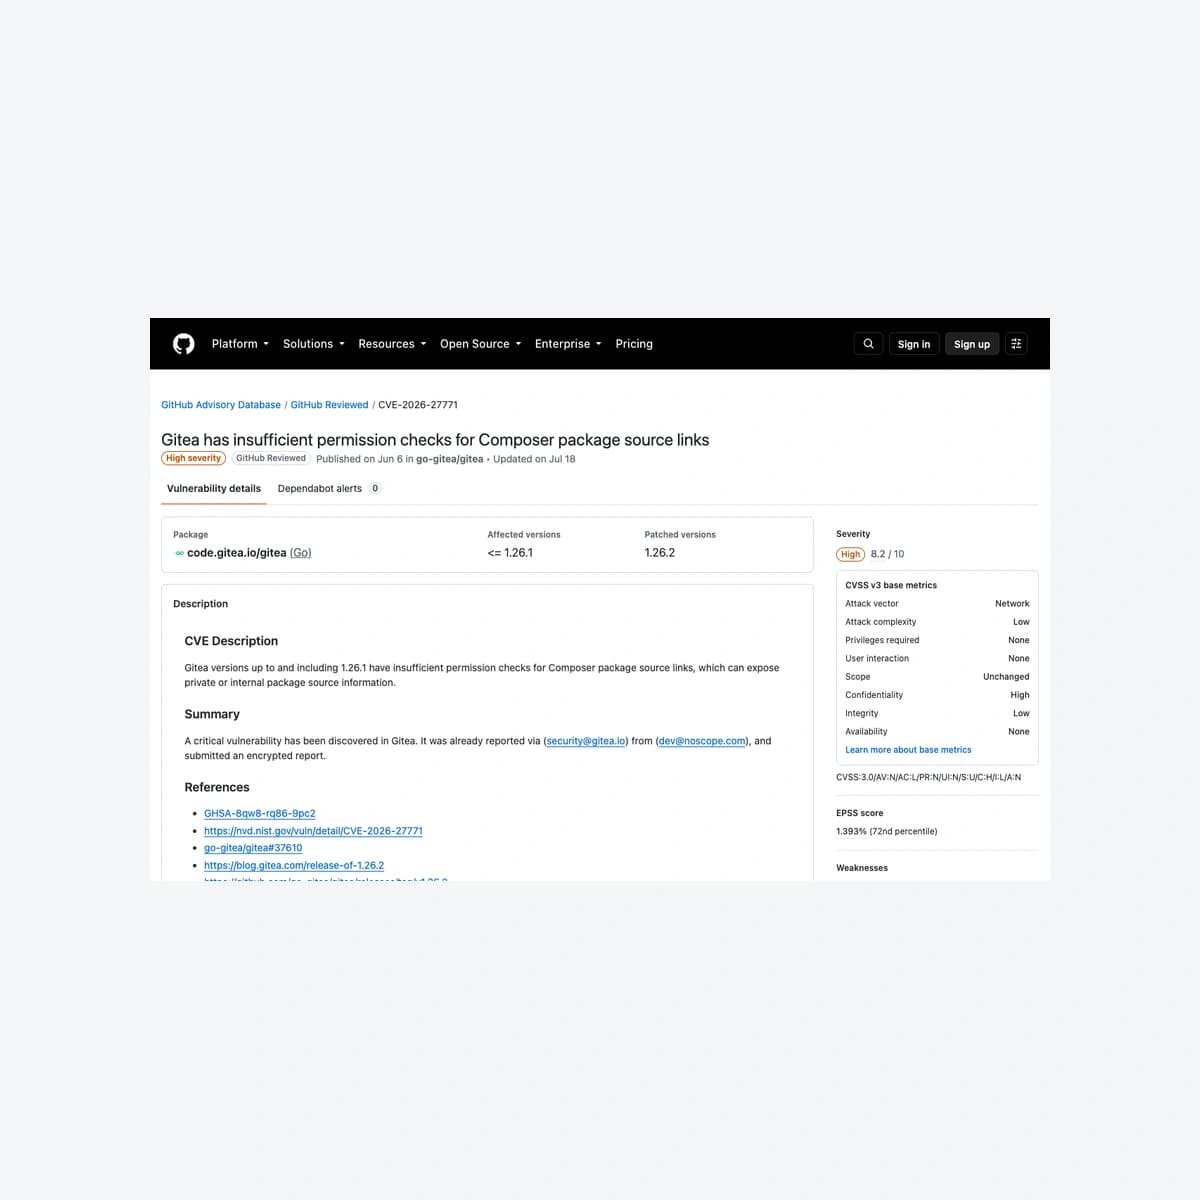
Một hồ sơ công khai về cách Friday Works ghi nhận phạm vi, kiểm chứng bằng chứng, dừng đúng lúc và công bố bài học an toàn từ nghiên cứu bảo mật.
Khi email lừa đảo ngày càng trau chuốt, chỉ dặn nhân viên cẩn thận là chưa đủ. Doanh nghiệp cần bảo vệ hộp thư, tài khoản và quy trình xác nhận.
Trang tự chuyển hướng, xuất hiện nội dung lạ hoặc gửi email bất thường không phải lúc để xóa vội. Sáu bước giữ bằng chứng, hạn chế tác động và khôi phục có kiểm soát.
Cách phân biệt tín hiệu, lỗ hổng đã xác nhận và việc cần làm sau một lượt quét bảo mật website.
Cách lập ngân sách đánh giá bảo mật website, web app và API theo tài sản, vai trò, luồng nghiệp vụ, độ sâu kiểm tra, báo cáo và retest.
Danh sách không xếp hạng gồm sáu đơn vị có dịch vụ đánh giá bảo mật website, web app hoặc pentest tại TP.HCM, kèm cách phân biệt phạm vi trước khi yêu cầu proposal.
Phân biệt security review, đánh giá bảo mật website và pentest theo mục tiêu, phạm vi, độ sâu, bằng chứng, rủi ro vận hành và đầu ra bàn giao.
Giải thích OWASP Top 10 2025, cách chuyển danh sách rủi ro thành kiểm soát có thể kiểm chứng và vì sao website, web app, API vẫn cần ASVS cùng kiểm tra có ngữ cảnh.
Checklist chọn đơn vị đánh giá bảo mật website, web app và API tại TP.HCM qua phạm vi, phương pháp, giới hạn an toàn, bằng chứng, báo cáo và retest.
Checklist giảm rủi ro khi AI đọc dữ liệu không tin cậy, gọi công cụ và thực hiện hành động trong hệ thống doanh nghiệp.
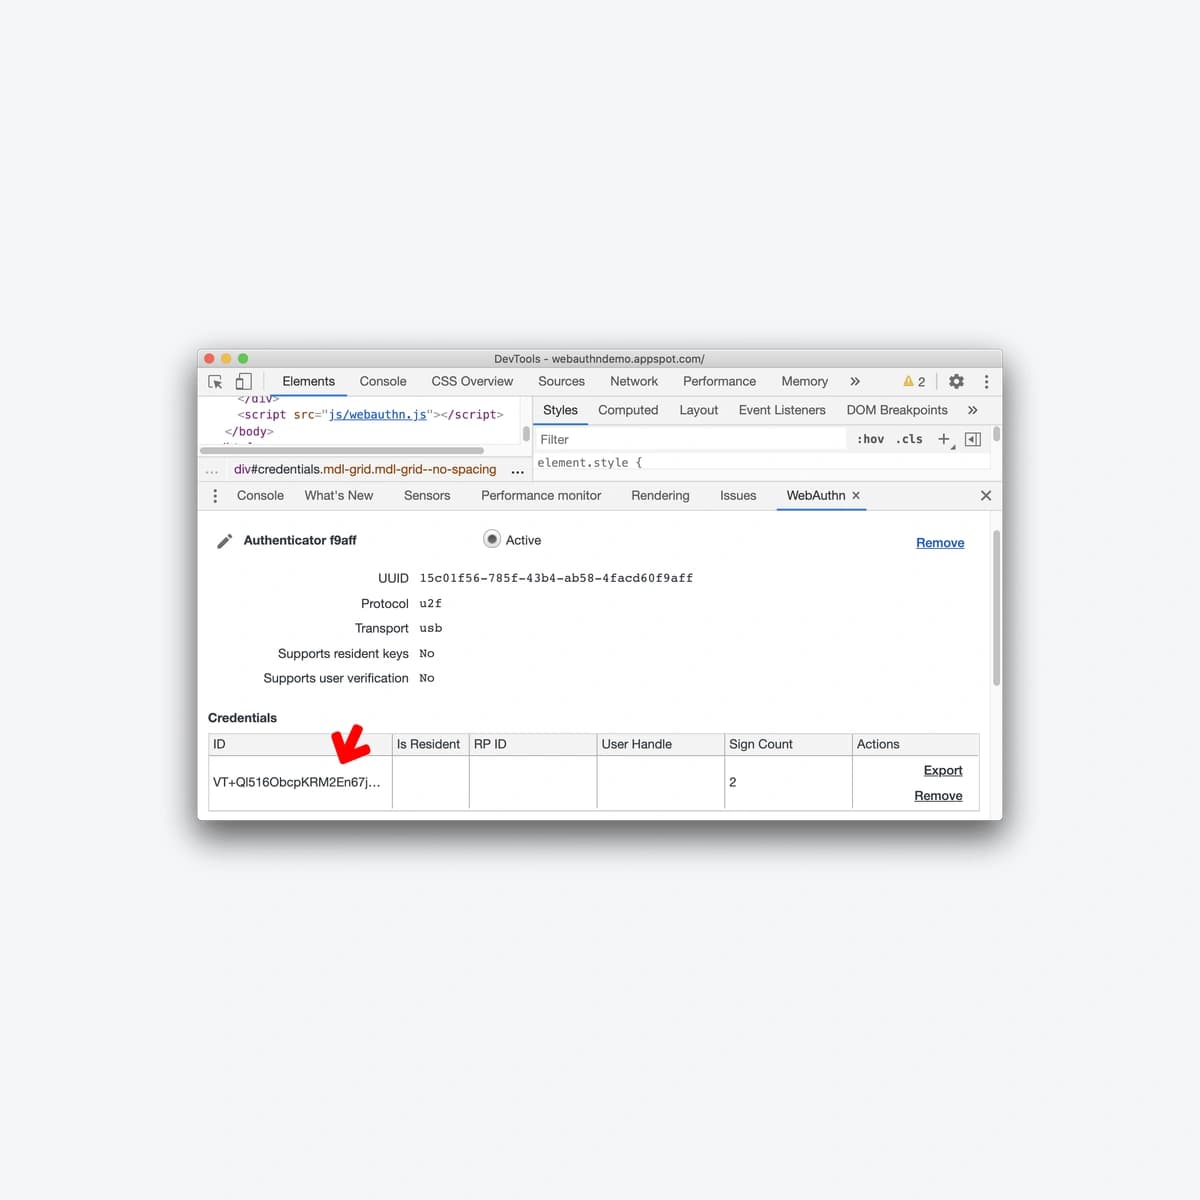
Hiểu cách passkey chống phishing, lựa chọn synced hay device-bound và triển khai theo nhóm người dùng có rủi ro cao.
Mười lớp kiểm soát cơ bản giúp giảm rủi ro trước khi website trở thành điểm yếu của doanh nghiệp.