
Mục lụcChạm để xem nhanh các phần+
- Đây là lỗi cần xác thực và quyền cao, không phải ai trên Internet cũng khai thác được.
- Hãng đã quan sát khai thác hạn chế và đề nghị xử lý khẩn.
- Thu hẹp quyền truy cập quản trị và cập nhật đúng nhánh; biện pháp giới hạn truy cập không thay bản vá.
Cảnh báo mới nhắm vào mặt quản trị của tường lửa
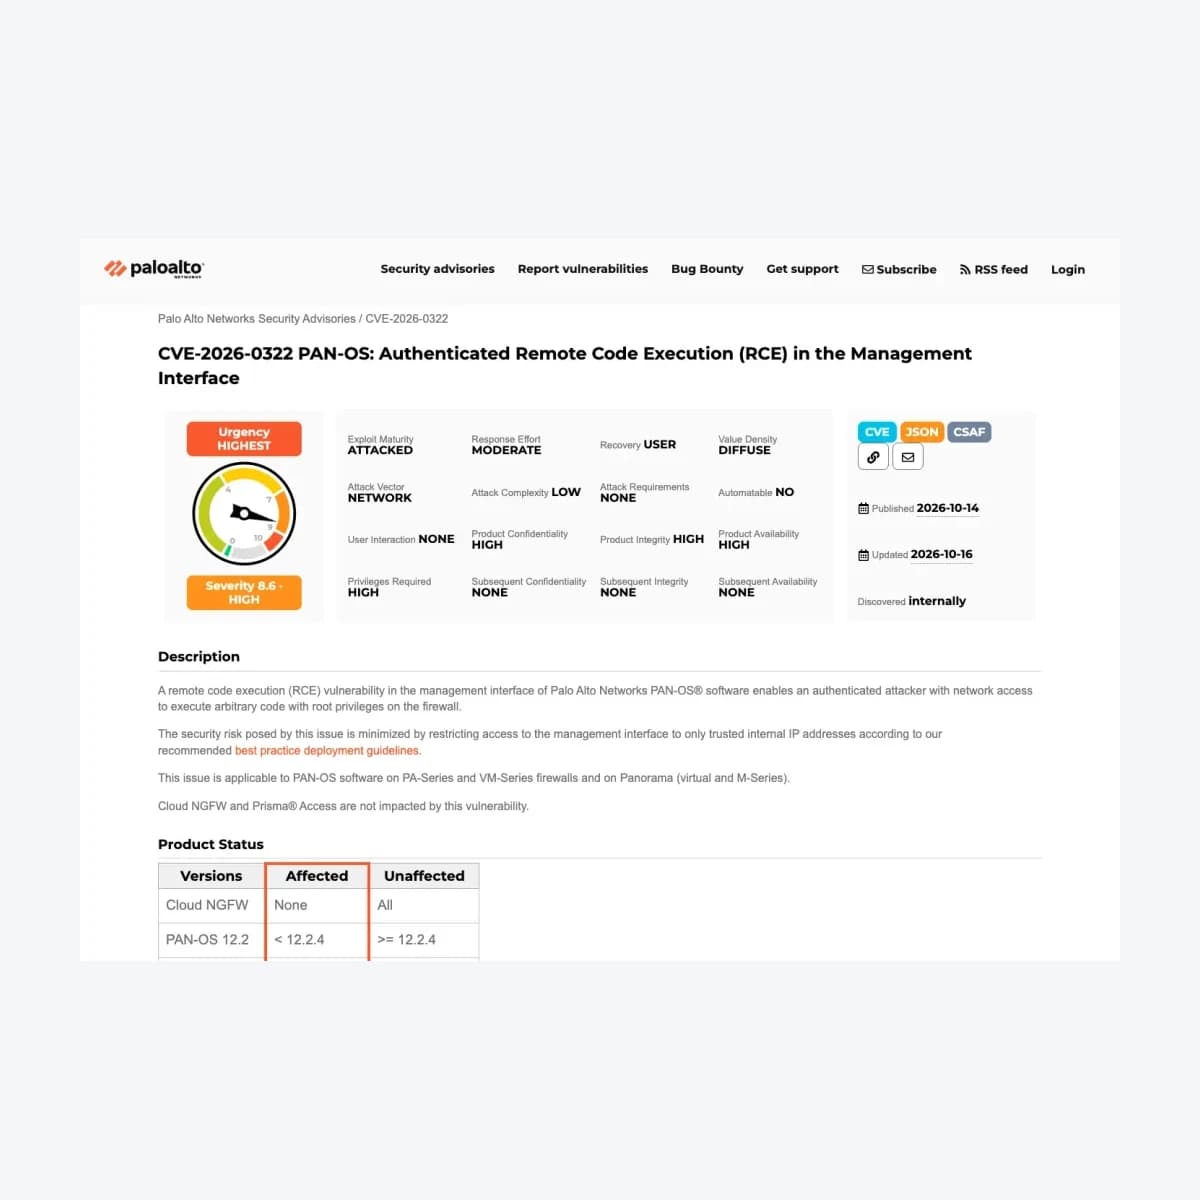
Palo Alto Networks công bố CVE-2026-0322 ngày 14/10/2026, trang cảnh báo cập nhật ngày 16/10: người tấn công đã xác thực, có quyền cao và chạm được giao diện quản trị PAN-OS có thể chạy mã với quyền root. Hãng xác nhận đã quan sát khai thác hạn chế và xếp mức khẩn cấp cao nhất. Doanh nghiệp dùng thiết bị liên quan cần kiểm tra và lập lịch vá ngay.
Root là quyền quản trị cao nhất trên hệ điều hành. Hậu quả của việc chạy mã ở mức này có thể vượt xa một lỗi hiển thị trên màn hình quản lý. Tuy nhiên, điều kiện tài khoản và đường truy cập vẫn rất quan trọng: bản tin không mô tả một lỗi mà người chưa đăng nhập có thể tự do khai thác từ mọi nơi.
Phạm vi cần đối chiếu theo phần mềm đang chạy
Cảnh báo áp dụng cho PAN-OS trên PA-Series, VM-Series và Panorama; Cloud NGFW và Prisma Access không bị ảnh hưởng. Một số mốc vá là PAN-OS 12.2.4, 12.1.10-h2 và 11.2.16; các nhánh bảo trì khác có hotfix riêng. Cần dùng bảng của hãng để chọn bản phù hợp, không suy ra mọi phiên bản có số lớn hơn đều an toàn.
Friday Works nhận định việc kiểm kê nên bắt đầu từ chủ sở hữu thiết bị, phiên bản thực tế và cách mở mặt quản trị. Tên model trong danh sách tài sản không đủ thay cho phiên bản phần mềm. Với dịch vụ thuê ngoài, người quản lý hợp đồng cần yêu cầu đơn vị vận hành xác nhận từng thiết bị và mốc xử lý.
Khóa đường quản trị giúp giảm rủi ro trong khi chờ vá
Palo Alto Networks khuyến nghị chỉ cho các địa chỉ nội bộ đáng tin cậy truy cập giao diện quản trị. Hãng nêu không có workaround thay bản vá; cơ chế Threat Prevention chỉ cung cấp bảo vệ hạn chế. Việc thấy một chữ ký phòng thủ đang bật không đủ để đóng yêu cầu khắc phục.
Theo Friday Works, nhóm vận hành nên kiểm tra danh sách nguồn được phép và đường đi quản trị bằng công cụ quản lý hiện có. Không thử khai thác để xác nhận trên thiết bị sản xuất. Nếu cần thay quy tắc truy cập, phải giữ một đường quản trị được phê duyệt và có phương án khôi phục để tránh tự khóa đội vận hành.
Bằng chứng khai thác không đồng nghĩa mọi khách hàng bị xâm nhập
Thông tin hãng quan sát khai thác khiến cảnh báo cần được ưu tiên hơn một khả năng mới chỉ nằm trên lý thuyết. Nhưng phạm vi sự cố tại doanh nghiệp phải được xác minh bằng nhật ký, tài khoản và cấu hình của chính doanh nghiệp. Bản vá thành công cũng không tự chứng minh một phiên truy cập trái phép trước đó đã được xử lý.
Friday Works khuyến nghị tách hai việc trong biên bản: nâng cấp để chặn lỗ hổng và rà soát dấu hiệu sử dụng quyền bất thường. Nếu có nghi ngờ xâm nhập, giữ bằng chứng và phối hợp đầu mối ứng cứu hoặc hỗ trợ hãng. Không xóa nhật ký chỉ để giảm cảnh báo.
Việc cần hoàn tất sau thông báo ngày 14/10
Danh sách ưu tiên gồm kiểm kê thiết bị liên quan, đối chiếu đúng nhánh với advisory, thu hẹp nguồn truy cập quản trị và triển khai bản vá trong cửa sổ đã duyệt. Sau khởi động lại, kiểm tra phiên bản, dịch vụ và khả năng quản trị từ nguồn được phép; lưu kết quả cho từng thiết bị.
Đối với doanh nghiệp không trực tiếp giữ tường lửa, đầu ra cần nhận là xác nhận có phiên bản và thời gian cụ thể từ nhà cung cấp. Tin này được viết ngày 16/10 từ cảnh báo 14/10; Friday Works không nhận là người phát hiện lỗ hổng và không đưa hướng dẫn khai thác.
Nguồn tham khảo
Tài liệu đã dùng để biên soạn
Ưu tiên tài liệu chính thức và nguồn kỹ thuật gốc. Truy cập để kiểm tra chi tiết hoặc theo dõi cập nhật mới nhất.