
Mục lụcChạm để xem nhanh các phần+
- PHP ngày 23/10/2026 công bố thêm một đường thực thi mã từ xa liên quan tính năng theo dõi tiến độ tải tệp và cách ứng dụng đổi bộ mã hóa phiên làm việc. Nhóm PHP khuyến nghị đặt session.upload_progress.enabled=0 cho đến bản sửa định kỳ kế tiếp. Website đã tắt tùy chọn này theo hướng dẫn ngày 21/10 cần giữ nguyên; không phải bật lại vì đã cài bản vá trước.
- PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35 ngày 21/10 sửa CVE-2026-109618 và CVE-2026-109619. Các mốc đó không nên được dùng để tuyên bố mọi cấu hình đã an toàn trước CVE-2026-115560. Thông báo ngắn ngày 23/10 chưa đưa bảng phiên bản sửa riêng cho lỗi mới; Friday Works không tự suy ra một mốc đã vá.
Cảnh báo mới liên quan cấu hình hiếm gặp
PHP ngày 23/10/2026 công bố thêm một đường thực thi mã từ xa liên quan tính năng theo dõi tiến độ tải tệp và cách ứng dụng đổi bộ mã hóa phiên làm việc. Nhóm PHP khuyến nghị đặt session.upload_progress.enabled=0 cho đến bản sửa định kỳ kế tiếp. Website đã tắt tùy chọn này theo hướng dẫn ngày 21/10 cần giữ nguyên; không phải bật lại vì đã cài bản vá trước.
Điều kiện được PHP mô tả khá hẹp: ứng dụng cấu hình session.serialize_handler thành php_binary hoặc php_serialize, sau đó đổi sang php bằng ini_set() trước khi gọi session_start(), trong khi theo dõi tiến độ tải tệp vẫn bật. Không nên thông báo mọi website PHP đều mắc đúng đường lỗi mới này.
PHP cho biết sẽ công bố đầy đủ CVE-2026-115560 cùng bản phát hành kế tiếp, không phát hành một bản khẩn cấp riêng cho trường hợp này. Bản tin đăng ngày 25/10 ghi đúng ngày thông báo 23/10; diễn biến mới là điều kiện và biện pháp xử lý bổ sung, không phải công bố lại hai bản vá ngày 21/10.
Không nhầm với hai lỗi PHP đã có bản vá
PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35 ngày 21/10 sửa CVE-2026-109618 và CVE-2026-109619. Các mốc đó không nên được dùng để tuyên bố mọi cấu hình đã an toàn trước CVE-2026-115560. Thông báo ngắn ngày 23/10 chưa đưa bảng phiên bản sửa riêng cho lỗi mới; Friday Works không tự suy ra một mốc đã vá.
Với website thuê hosting, người quản lý cần yêu cầu nhà cung cấp xác nhận đồng thời bản PHP đang phục vụ website và cấu hình theo dõi tải tệp. Với máy chủ tự quản, kiểm tra từng nhóm tiến trình phục vụ ứng dụng, thay vì chỉ đọc kết quả lệnh PHP ở cửa sổ dòng lệnh; hai môi trường có thể dùng cấu hình khác nhau.
Thông báo ngày 23/10 không xác nhận một chiến dịch khai thác thực tế đối với CVE mới và không đưa điểm CVSS riêng. CVSS là thang đánh giá mức nghiêm trọng kỹ thuật. Không gán điểm 9,2 của hai lỗi trước sang lỗi mới, cũng không coi việc có mã CVE là bằng chứng website đã bị xâm nhập.
Tắt đúng tính năng, giữ phần tải tệp cần thiết
session.upload_progress.enabled điều khiển cơ chế PHP ghi tiến độ tải tệp vào phiên làm việc. Tắt cơ chế này không đồng nghĩa tắt toàn bộ chức năng tải tệp. Tuy nhiên, ứng dụng dùng thông tin tiến độ đó để cập nhật thanh trạng thái có thể cần điều chỉnh trải nghiệm hoặc chấp nhận tạm mất phần hiển thị tiến độ.
Friday Works khuyến nghị lập danh sách trang nhận hồ sơ, ảnh sản phẩm và tài liệu trước thay đổi. Thử một tệp mẫu không chứa dữ liệu cá nhân, kiểm tra máy chủ nhận đủ tệp và người dùng vẫn hiểu kết quả. Một nút gửi còn bấm được chưa chứng minh toàn bộ quy trình tiếp nhận hoạt động đúng.
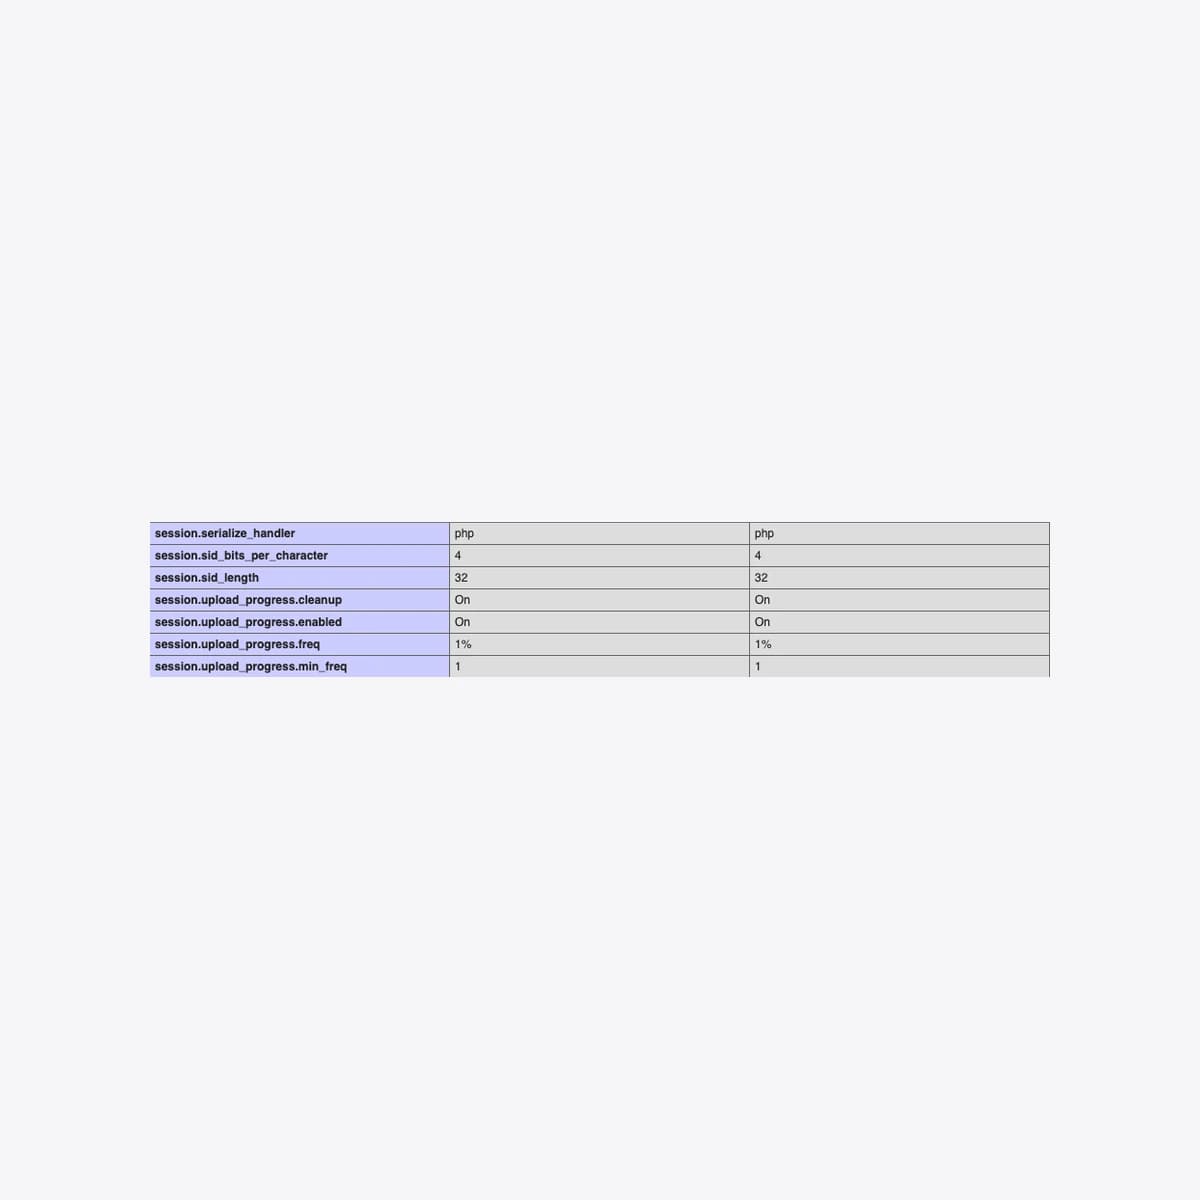
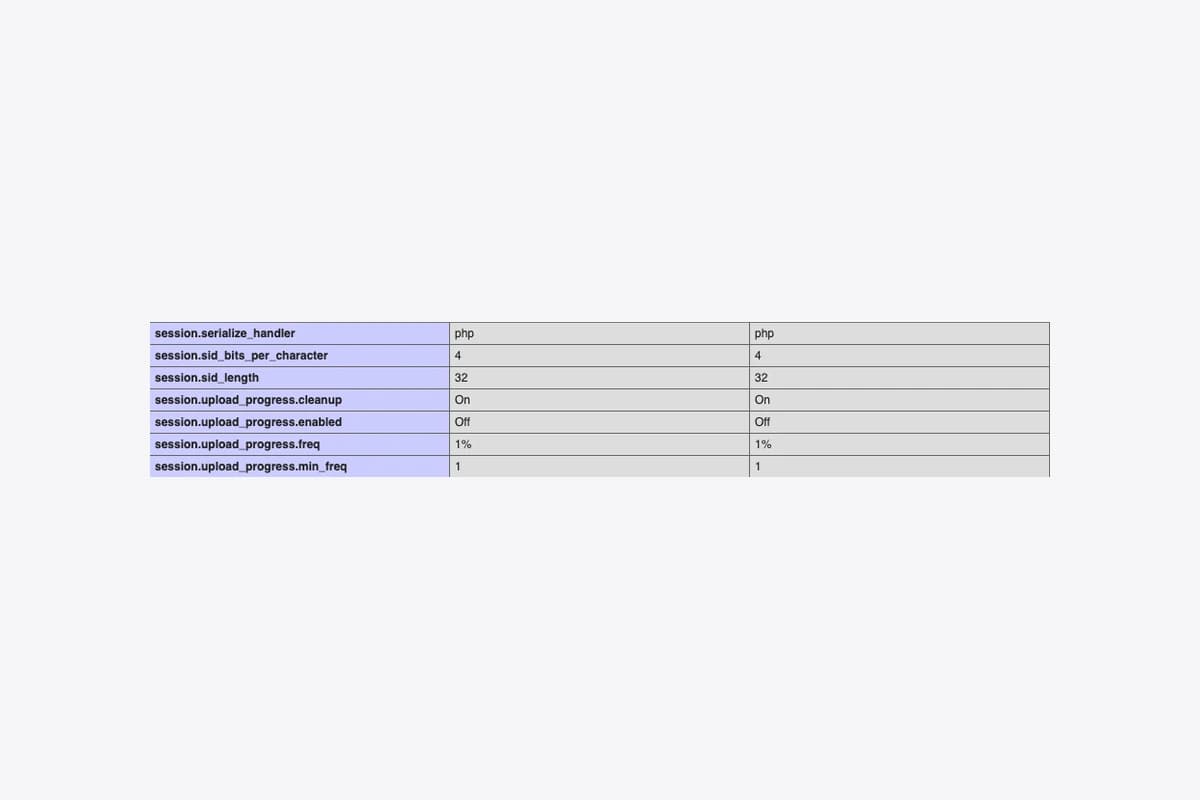
Ảnh trong bài là đầu ra phpinfo thật của PHP 8.5.12 do Friday Works dựng từ mã nguồn chính thức và chụp cục bộ ngày 25/10. Ảnh thể hiện tùy chọn trước và sau cấu hình khởi động; không phải cấu hình website khách hàng hay bằng chứng lỗi mới CVE-2026-115560 đã được vá đầy đủ. Môi trường thử chỉ nhận kết nối cục bộ và không thực hiện kiểm thử khai thác.
Kiểm tra thay đổi trước và sau khi áp dụng
Đầu tiên, tìm nơi cấu hình được áp dụng khi tiến trình khởi động: php.ini, nhóm PHP-FPM hoặc cấu hình máy chủ phù hợp. Hướng dẫn giảm thiểu trước của PHP yêu cầu áp dụng trước khi phân tích yêu cầu và khởi động lại mọi worker. Không chỉ thêm ini_set() trong trang ứng dụng rồi coi đã xử lý xong.
Tiếp theo, kiểm tra giá trị có hiệu lực trong đúng môi trường phục vụ website, đồng thời rà mã ứng dụng và phần mở rộng có đổi session.serialize_handler khi đang chạy hay không. Việc chỉ thấy giá trị php tại thời điểm kiểm tra không chứng minh chương trình chưa từng đổi từ bộ mã hóa khác trong đường xử lý trước đó.
Cuối cùng, lưu thời điểm áp dụng, phiên bản, cấu hình và kết quả thử tải tệp. Không để trang phpinfo công khai sau kiểm tra vì thông tin chẩn đoán có thể lộ cấu hình không cần thiết. Theo dõi bản thông báo đầy đủ và bản sửa kế tiếp của PHP; biện pháp cho đường lỗi mới không thay việc nâng cấp để xử lý các lỗi đã vá ngày 21/10.
Nguồn tham khảo
Tài liệu đã dùng để biên soạn
Ưu tiên tài liệu chính thức và nguồn kỹ thuật gốc. Truy cập để kiểm tra chi tiết hoặc theo dõi cập nhật mới nhất.
- Informational advisory: Session upload progress, published October 23, 2026PHP Group ↗︎
- CERT-EU advisory history: October 23 update separately identifies CVE-2026-115560CERT-EU ↗︎
- October 21 advisory: startup mitigation, worker restart and distinct original vulnerabilityPHP Group ↗︎
- Official session upload-progress behavior and configurationPHP Group ↗︎
- Original phpinfo captures, PHP 8.5.12 official source build, October 25, 2026; localhost-only defaults and startup-configured Off example; © PHP Group / Friday Works. Relevant session-control crop, proportional resize, neutral framing; no UI/value editsPHP Group / Friday Works ↗︎
- Official PHP 8.5.12 source download and SHA256; source archive verified before local buildPHP Group ↗︎
- PHP 8.5 and earlier software licence 3.01; © PHP Group, original capture © Friday Works. Full software notice retained locally, no endorsement claimed.PHP Group ↗︎