
Mục lụcChạm để xem nhanh các phần+
- Cloudflare công bố bảy detection Anomalous Execution cho từng bộ Free và Managed, hành động mặc định Block.
- Hai bộ có ID riêng; thông báo không nêu CVE cụ thể hoặc xác nhận website nào đã bị xâm nhập.
- Kiểm tra lưu lượng thực đi qua Cloudflare, ngoại lệ, Security Events và biểu mẫu/checkout sau thay đổi.
Thay đổi mới nằm ở lớp lọc yêu cầu trước website
Cloudflare công bố ngày 21/10/2026 hai bản phát hành WAF khẩn cấp, bổ sung bảy quy tắc phát hiện Anomalous Execution cho Cloudflare Free Ruleset và bảy quy tắc tương ứng cho Cloudflare Managed Ruleset. Các quy tắc mới có hành động Block. Đội vận hành website nên kiểm tra cấu hình có hiệu lực và luồng người dùng ngay sau cập nhật, nhất là biểu mẫu, upload và checkout.
WAF là tường lửa ứng dụng web, đánh giá yêu cầu trước khi ứng dụng xử lý. Việc hãng thêm detection là thay đổi phòng vệ có thật, nhưng không tự cho biết website khách hàng đã bị tấn công thành công. Hai thông báo này cũng không nêu một CVE cụ thể; Friday Works không tự gán chúng cho một lỗ hổng khác chỉ vì cùng ngày công bố.
Với doanh nghiệp dùng website để nhận yêu cầu tư vấn hoặc đơn hàng, hai điều cần theo dõi cùng lúc là yêu cầu nguy hiểm bị chặn và khách hợp lệ vẫn đi hết quy trình. Một biểu đồ Block tăng chỉ là tín hiệu cần điều tra. Nó chưa đo được số kẻ tấn công, khách hàng bị ảnh hưởng hoặc doanh thu được bảo vệ.
Phân biệt Free Ruleset, Managed Ruleset và ngoại lệ
Free Managed Ruleset có trên mọi gói Cloudflare; Cloudflare Managed Ruleset rộng hơn có trên các gói trả phí phù hợp. Tài liệu hãng nói không cần triển khai bộ Free riêng nếu đã dùng Managed Ruleset đầy đủ. Bảy quy tắc ở hai công bố có ID khác nhau, vì vậy bộ lọc hoặc báo cáo nội bộ cần giữ cả ruleset và rule ID để tránh ghép sai.
Cấu hình mặc định của hãng không phải toàn bộ cấu hình thực thi của từng website. Managed Rules có thể bị ảnh hưởng bởi override, rule bị tắt hoặc ngoại lệ skip. Cloudflare lưu ý ngoại lệ được ưu tiên hơn override; một ngoại lệ quá rộng có thể khiến yêu cầu đi qua phần bảo vệ mà đội vận hành tưởng đang bật.
Friday Works đề nghị đọc cấu hình hiệu lực của đúng zone hoặc tài khoản được phép quản lý, kiểm tra thứ tự và phạm vi các ngoại lệ đang dùng. Không cần bật thêm nhiều quy tắc trùng nhau để chứng minh đã xử lý. Cần biết quy tắc nào chạy, trên loại yêu cầu nào và người nào chịu trách nhiệm khi xuất hiện chặn nhầm.
Rà biểu mẫu và giao dịch, rồi mới chỉnh phạm vi chặn
Friday Works khuyến nghị chạy một nhóm yêu cầu hợp lệ trên môi trường và tài khoản được phép: đăng nhập, gửi form có dữ liệu mẫu, tải tệp đúng định dạng và đơn thử trong sandbox thanh toán. Ghi thời gian, đường dẫn, mã phản hồi và mã nhận diện request nếu có. Không dùng dữ liệu thẻ hoặc hồ sơ thật chỉ để thử rule mới.
Khi một thao tác bị chặn, đối chiếu Security Events để xác định detection, hành động và request liên quan; giữ bằng chứng tối thiểu cần thiết, hạn chế lưu nội dung nhạy cảm. Một lỗi ở backend không tự là lỗi WAF. Ngược lại, trang chủ tải bình thường không chứng minh API nhận form hoặc webhook thanh toán vẫn thông suốt.
Nếu có chặn nhầm được xác nhận, Friday Works đề nghị sửa ngoại lệ hẹp theo đúng tài nguyên và điều kiện cần thiết, với người duyệt và thời hạn xem lại. Tắt cả ruleset để chữa một request hợp lệ có thể mở lại những đường đã được bảo vệ. Bài này không thực hiện thay đổi cấu hình Cloudflare hoặc đo tỷ lệ chặn nhầm trên website khách hàng.
Giữ WAF và bản vá ứng dụng thành hai việc cần nghiệm thu
Cloudflare chỉ nhìn thấy lưu lượng đi qua đường proxy và trong phạm vi bộ lọc được cấu hình. Friday Works khuyến nghị kiểm tra các hostname, đường API và kết nối tới origin mà doanh nghiệp cho phép, thay vì mặc định mọi đường đều đã được lọc. Việc rà này là kiểm kê kiến trúc nội bộ, không phải quét hoặc thử vượt bảo vệ của hệ thống người khác.
Khi sản phẩm phía sau có bản vá bảo mật, đội vận hành vẫn phải cập nhật sản phẩm và kiểm tra phiên bản đã chạy. WAF có thể giảm tiếp xúc với mẫu yêu cầu mà nó nhận ra; nó không thay mã dễ tổn thương trong ứng dụng. Không đóng ticket vá lỗi chỉ dựa vào việc Cloudflare thông báo có detection mới.
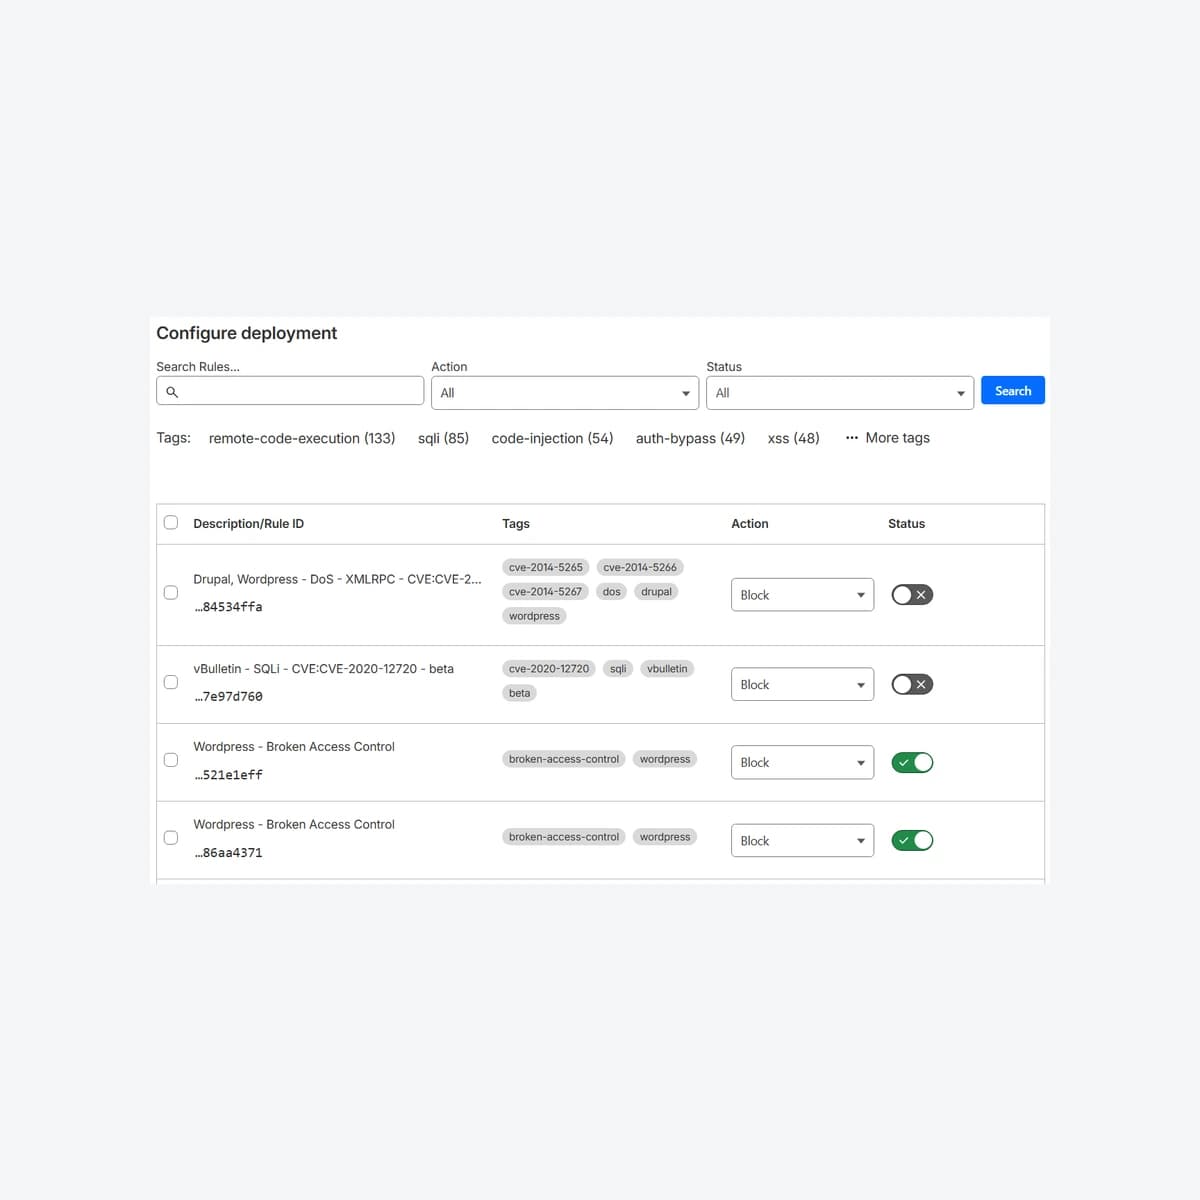
Bìa dùng Configure deployment thật của Cloudflare Managed Rules từ Cloudflare Docs, CC BY 4.0. Các hàng WordPress, Drupal và CVE cũ trong ảnh là dữ liệu demo tư liệu, không phải bảy rule ngày 21/10. Ảnh cho thấy nơi phân biệt Action và Status; nhãn và trạng thái bật/tắt được giữ nguyên, chỉ thu nhỏ và thêm lề.
Nguồn tham khảo
Tài liệu đã dùng để biên soạn
Ưu tiên tài liệu chính thức và nguồn kỹ thuật gốc. Truy cập để kiểm tra chi tiết hoặc theo dõi cập nhật mới nhất.
- Emergency Free Ruleset release —21 October 2026Cloudflare ↗︎
- Emergency Managed Ruleset release —21 October 2026Cloudflare ↗︎
- Managed Rules: availability, overrides and exception precedence; maintained backgroundCloudflare Docs ↗︎
- Review security events for an owned zone; maintained backgroundCloudflare Docs ↗︎
- Actual vendor interface; Cloudflare Docs, © Cloudflare, CC BY 4.0; capture date unspecified, checked 22 October 2026; resize/framing onlyCloudflare ↗︎
- Cloudflare Docs CC BY 4.0 license, full notice retainedCloudflare ↗︎
- CC BY 4.0Creative Commons ↗︎