
Mục lụcChạm để xem nhanh các phần+
Đã cài bản cập nhật trước vẫn cần kiểm tra lại
Microsoft cập nhật thông báo CVE-2026-70197 ngày 25/10/2026 để cung cấp các gói .NET sửa lỗi bị thiếu trong đợt cập nhật trước. Nhóm cần rà soát là bên vận hành ứng dụng .NET trên Windows, đặc biệt ứng dụng có xử lý gói tin UDP theo điều kiện kỹ thuật được nêu trong thông báo. Mức độ được Microsoft đánh giá là High, 8,1/10 theo CVSS3.1.
Thông báo ban đầu mang ngày 13/10. Diễn biến mới là bản cập nhật ngoài lịch ngày 25/10 bổ sung phần sửa chưa được phân phối đúng, không phải một CVE vừa được phát hiện ngày 26/10. Doanh nghiệp không nên chỉ kiểm tra máy đã cài gói cập nhật giữa tháng rồi kết luận lỗi này đã được xử lý.
Điều kiện ảnh hưởng không phải mọi website .NET
Nguồn kỹ thuật xác định lỗi trên Windows khi ứng dụng dùng lại đối tượng SocketAsyncEventArgs giữa các socket datagram IPv4 và IPv6. Bộ đệm địa chỉ ở lớp mã máy có thể giữ kích thước không đủ trong thao tác ReceiveFromAsync, dẫn tới ghi ngoài vùng nhớ được cấp. Socket là điểm ứng dụng gửi hoặc nhận dữ liệu mạng; datagram thường gắn với cách trao đổi UDP.
CVE mô tả khả năng kẻ tấn công không có quyền đăng nhập thực thi mã qua mạng. Tuy nhiên, máy có .NET hoặc một website ASP.NET chạy HTTP không tự chứng minh ứng dụng đang đi qua đường xử lý bị ảnh hưởng. Đội kỹ thuật cần đối chiếu cả thư viện, hệ điều hành và cách dùng API mạng trong dịch vụ.
Điểm CVSS đánh giá mức nghiêm trọng trong một kịch bản kỹ thuật, không phải xác suất một công ty sẽ bị tấn công. Bản thông báo25/10 được đối chiếu không xác nhận một chiến dịch khai thác đang diễn ra; việc có mô tả lỗi công khai cũng không đủ để kết luận một hệ thống đã bị xâm nhập.
Những phiên bản cần đối chiếu trong bản sửa lần này
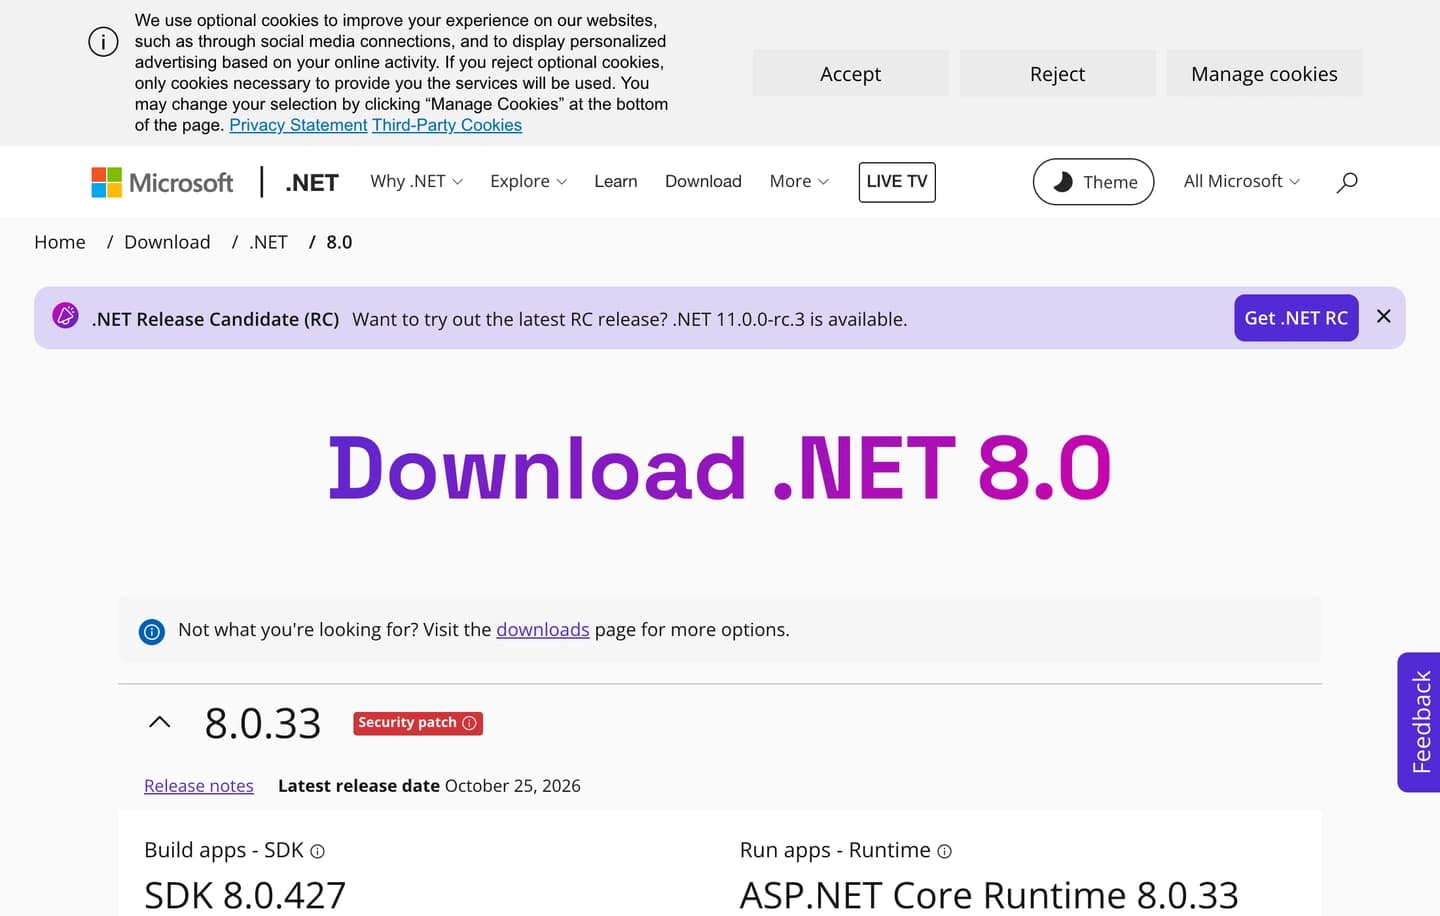
Thông báo liệt kê các gói runtime Windows trên những nhánh chính: .NET 8 từ8.0.0 đến trước8.0.33; .NET 9 từ9.0.0 đến trước9.0.22; .NET 10 từ10.0.0 đến trước10.0.14. Bản được sửa tương ứng là8.0.33, 9.0.22 và10.0.14. Các gói và kiến trúc cụ thể cần được so với danh sách của Microsoft; nhánh8 còn có những gói Mono được nêu riêng.
Nhánh .NET 11 đang ở giai đoạn xem trước cũng có phạm vi ảnh hưởng và gói RC sửa lỗi riêng trong thông báo. Doanh nghiệp đang dùng bản ổn định không cần chuyển sang bản xem trước chỉ để xử lý CVE này. Hãy chọn đúng bản vá cho nhánh, kiến trúc và mô hình triển khai của ứng dụng.
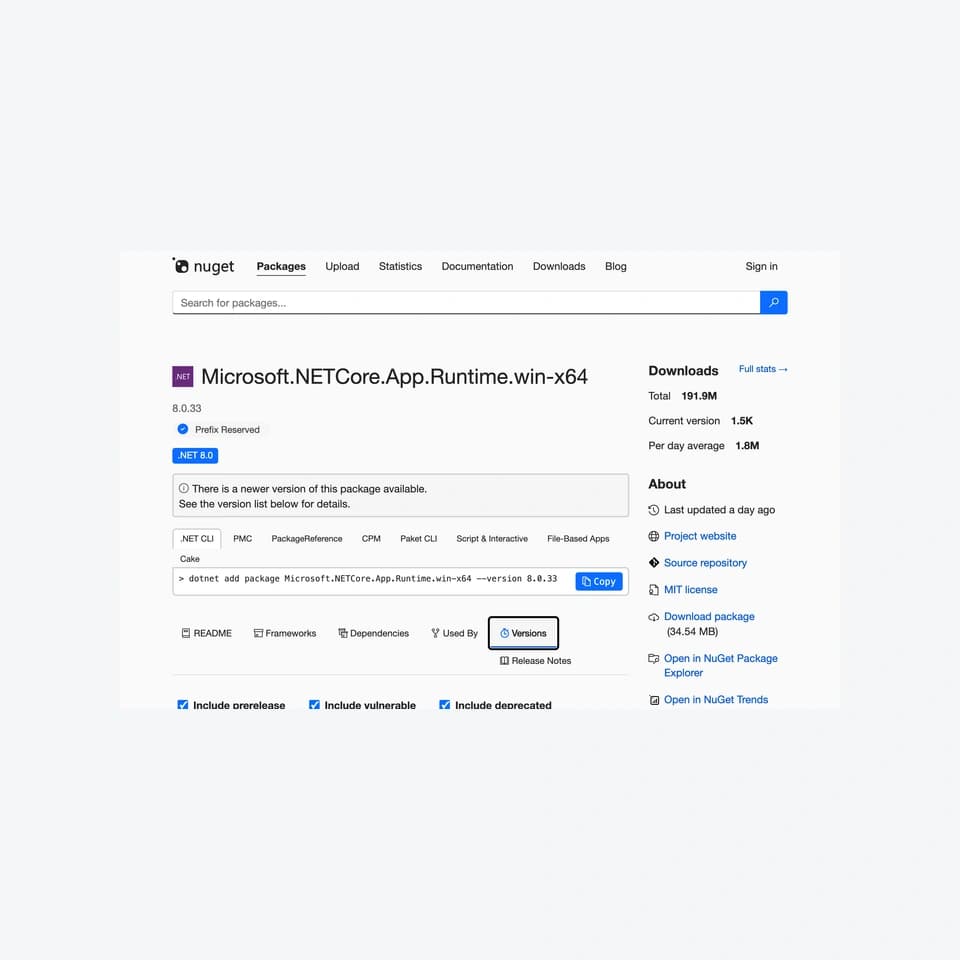
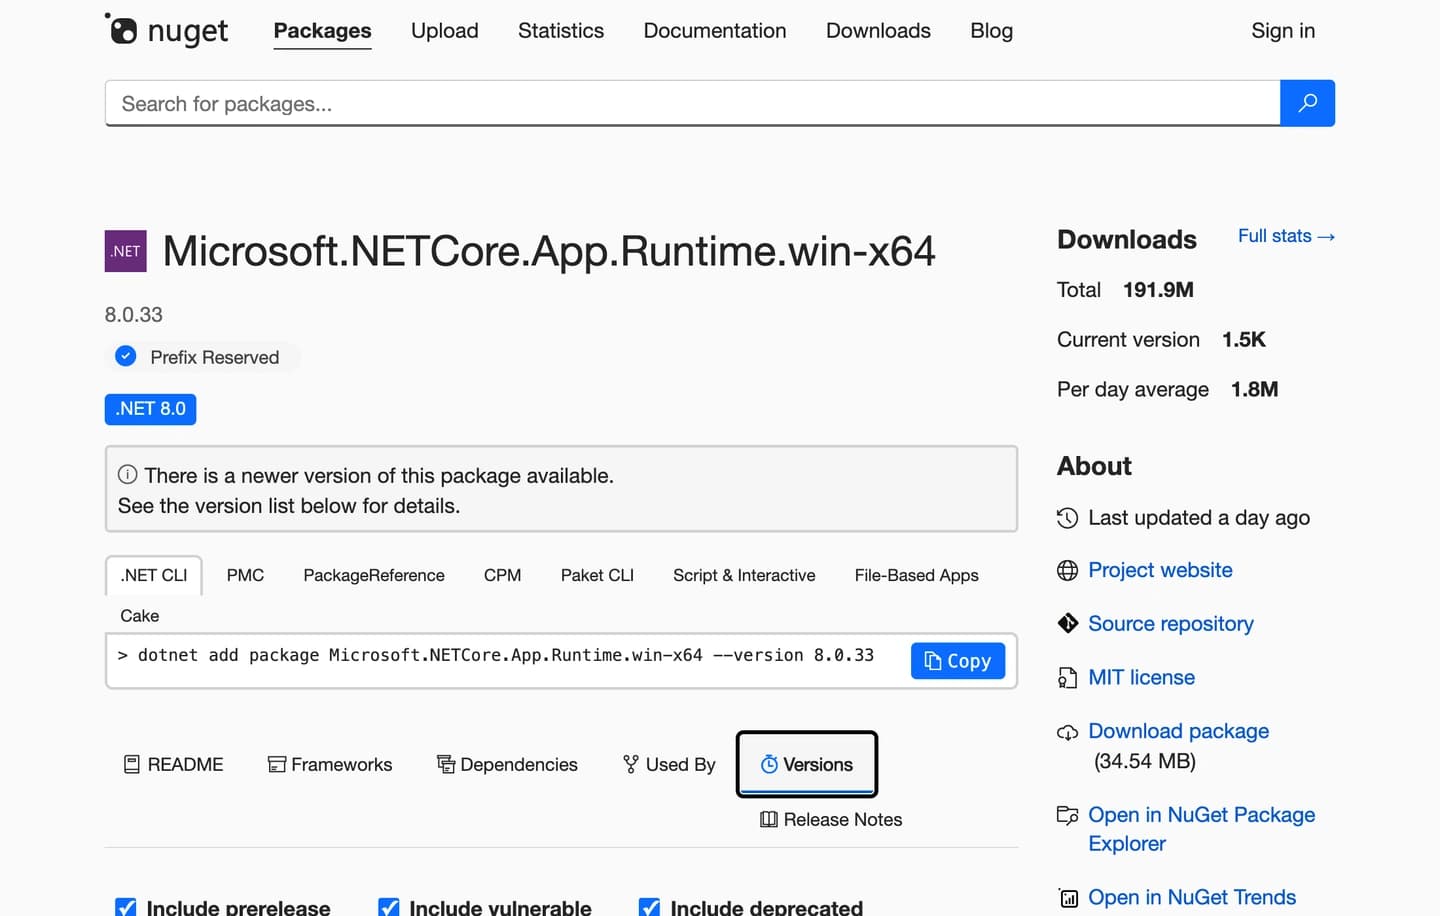
Trang tải .NET 8 được kiểm tra hiển thị8.0.33 và ngày phát hành25/10. Hai SDK được Microsoft nêu cho nhánh này là8.0.133 và8.0.427. Trang NuGet của Microsoft.NETCore.App.Runtime.win-x64 8.0.33 là giao diện phân phối gói runtime nội bộ; không nên sao chép máy móc lệnh thêm gói trên trang đó để thay toàn bộ quy trình nâng cấp ứng dụng.
Cài runtime chung và đóng gói runtime riêng là hai việc khác nhau
Với ứng dụng dùng runtime cài chung trên máy, kiểm tra và cài đúng runtime hoặc SDK đã sửa, sau đó khởi động lại ứng dụng theo hướng dẫn của Microsoft. Nếu SDK được cài qua Visual Studio, đội phát triển cần đối chiếu bản cập nhật của Visual Studio và các SDK thực tế được cài kèm.
Với ứng dụng self-contained, runtime được đóng gói trong bộ phát hành của chính ứng dụng. Cập nhật runtime chung trên máy không tự thay các tệp đã đóng gói đó. Microsoft yêu cầu biên dịch và triển khai lại ứng dụng bị ảnh hưởng; cần kiểm tra cả các bản đã gửi cho khách hàng và các thư mục triển khai còn hoạt động.
Cách kiểm tra đã xử lý đúng phạm vi
Friday Works đề xuất lập danh sách dịch vụ .NET trên Windows, xác định nhánh runtime và kiểu phát hành, rồi ưu tiên các dịch vụ có chức năng UDP liên quan. Lưu bản sao và thử cập nhật trên môi trường kiểm tra, bao gồm các tình huống mạng thực sự được ứng dụng sử dụng.
Đối chiếu phiên bản runtime đang chạy với bản đã cài; với gói self-contained, kiểm tra đầu ra phát hành và xác nhận mọi nơi sử dụng đã nhận bản dựng mới. Theo dõi lỗi, khả năng khởi động lại và các tác vụ nghiệp vụ sau triển khai. Không thử mã khai thác trên hệ thống của người khác.
Nếu chưa cập nhật được, nhóm vận hành có thể xem xét giới hạn đường truy cập mạng của chức năng liên quan theo rủi ro thực tế. Đây là biện pháp giảm bề mặt tiếp xúc do Friday Works đề xuất, không phải bản vá thay thế đã được nhà cung cấp xác nhận. Giữ lịch nâng cấp cụ thể và không coi nhật ký yên lặng là bằng chứng lỗ hổng đã biến mất.
Bước tiếp theo
Friday Works khuyến nghị thử trên bản sao và lưu bằng chứng trước khi áp dụng vào hệ thống đang phục vụ khách hàng.
Nguồn tham khảo
Tài liệu đã dùng để biên soạn
Ưu tiên tài liệu chính thức và nguồn kỹ thuật gốc. Truy cập để kiểm tra chi tiết hoặc theo dõi cập nhật mới nhất.
- October 25 out-of-band advisory revision: missing fix and corrected packages under the existing CVEMicrosoft .NET ↗︎
- CVE record, originally published October 13 and revised October 25; description, Windows scope and CVSSMicrosoft CNA / CVE Program ↗︎
- Current .NET 8 download interface:8.0.33, released October 25, 2026Microsoft ↗︎
- Exact corrected Windows x64 runtime package, version 8.0.33Microsoft / NuGet ↗︎
- Screenshot reuse permission: retain full screenshots, proportional resize only, no third-party material. Used with permission from Microsoft.Microsoft ↗︎
- Original Friday Works captures, October 26, 2026: actual .NET 8.0.33 Windows x64 NuGet distribution page and official .NET 8 download interface. Full viewports, proportional resize and neutral cover framing only; no UI edits or Windows runtime test claimed. Used with permission from Microsoft.Friday Works / Microsoft ↗︎