
Mục lụcChạm để xem nhanh các phần+
- Cloudflare ngày 25/10/2026 công bố đợt cập nhật khẩn cấp cho Managed Ruleset, bổ sung hai quy tắc liên quan CVE-2026-111497 trong bộ giải nén Brotli. Điểm cần hành động ngay: cả hai mặc định chỉ ghi nhật ký, không chặn. Doanh nghiệp vận hành website và API cần kiểm tra cấu hình thực tế, đồng thời cập nhật môi trường chạy ứng dụng có lỗ hổng.
- Node.js đã công bố bản vá ngày 21/10 cho các nhánh 22.x, 24.x và 26.x. Lỗi Brotli được dự án xếp mức cao: dữ liệu nén sai định dạng có thể làm hỏng bộ nhớ, gây dừng tiến trình, lộ nội dung bộ nhớ hoặc thực thi mã từ xa. Điều kiện quan trọng là ứng dụng giải nén dữ liệu Brotli do bên không đáng tin kiểm soát.
Hai quy tắc mới không mặc định chặn yêu cầu
Cloudflare ngày 25/10/2026 công bố đợt cập nhật khẩn cấp cho Managed Ruleset, bổ sung hai quy tắc liên quan CVE-2026-111497 trong bộ giải nén Brotli. Điểm cần hành động ngay: cả hai mặc định chỉ ghi nhật ký, không chặn. Doanh nghiệp vận hành website và API cần kiểm tra cấu hình thực tế, đồng thời cập nhật môi trường chạy ứng dụng có lỗ hổng.
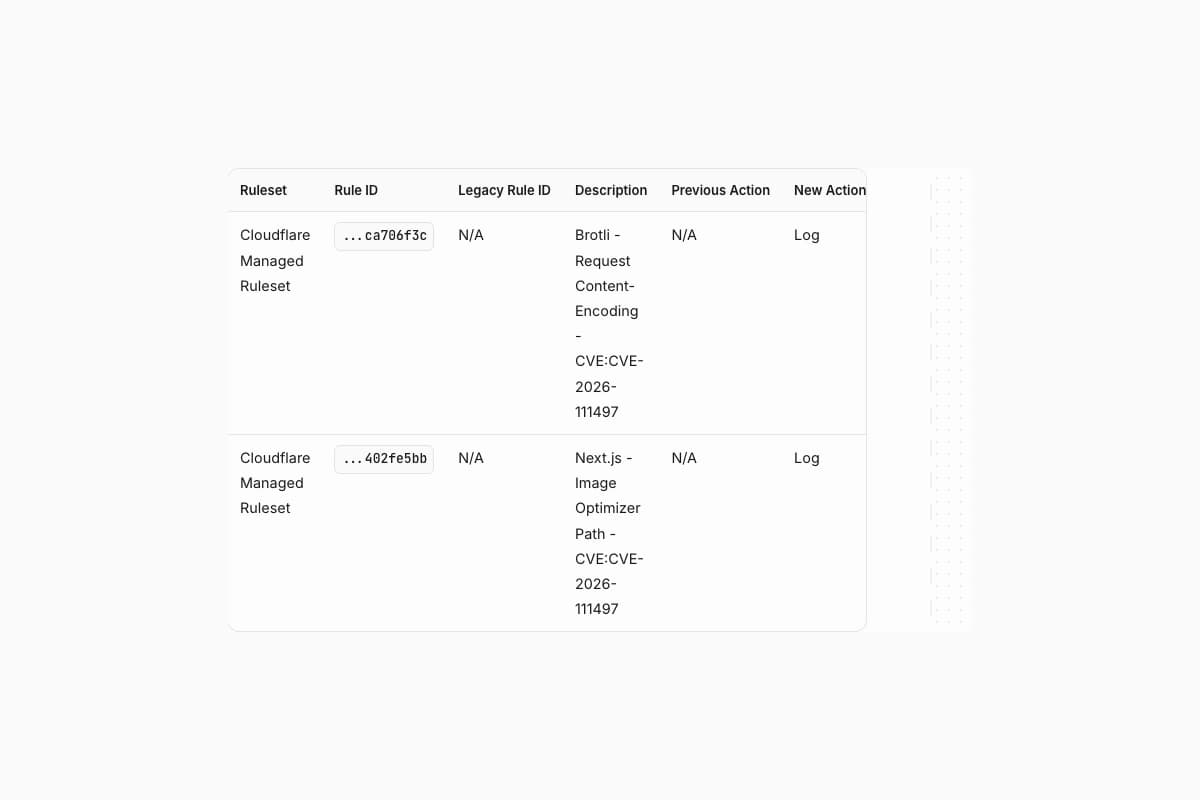
Quy tắc thứ nhất nhận diện yêu cầu có Content-Encoding: br; quy tắc thứ hai nhận diện đường dẫn tối ưu ảnh /_next/image của Next.js. Cả hai có thể khớp lưu lượng hợp lệ. Một lượt khớp quy tắc không chứng minh đó là tấn công, và bật quy tắc cũng chưa chứng minh hệ thống đã được bảo vệ hoàn toàn.
Cloudflare còn cảnh báo cấu hình ghi đè ở cấp bộ quy tắc có thể đổi hành động thành Block ngay khi quy tắc được triển khai. Đội vận hành nên kiểm tra ngoại lệ và hành động đang có trước khi để cấu hình cũ áp dụng lên quy tắc mới.
Bản vá nằm ở bộ giải nén, không chỉ ở tường lửa
Node.js đã công bố bản vá ngày 21/10 cho các nhánh 22.x, 24.x và 26.x. Lỗi Brotli được dự án xếp mức cao: dữ liệu nén sai định dạng có thể làm hỏng bộ nhớ, gây dừng tiến trình, lộ nội dung bộ nhớ hoặc thực thi mã từ xa. Điều kiện quan trọng là ứng dụng giải nén dữ liệu Brotli do bên không đáng tin kiểm soát.
Các mốc Node.js đã vá là 22.23.4, 24.22.1 và 26.12.1. Vercel nhắc ngày 24/10 rằng máy chủ Next.js tự quản, container, máy chủ chạy tác vụ triển khai và môi trường phát triển cũng cần nâng cấp runtime. Đổi phiên bản thư viện giao diện chưa chứng minh tiến trình Node.js bên dưới đã được vá.
Bản tin này tập trung vào diễn biến mới ngày 25/10 của Cloudflare, tách biệt với bản vá Node.js ngày 21/10. Các nguồn được đối chiếu mô tả khả năng khai thác và minh chứng kỹ thuật, không cung cấp bằng chứng để Friday Works kết luận đã có chiến dịch xâm nhập thực tế qua hai quy tắc mới.
Chặn nhầm có thể làm mất ảnh trên website
Content-Encoding mô tả cách nén phần thân yêu cầu; Accept-Encoding cho biết kiểu nén mà phía gửi có thể nhận ở phản hồi. Cloudflare nói rõ quy tắc Brotli mới không nhắm vào Accept-Encoding: br và không thay đổi cấu hình nén phản hồi. Không cần tắt mọi ảnh hoặc mọi hình thức nén của website để xử lý cảnh báo này.
Quy tắc đường dẫn Next.js có phạm vi rộng, gồm cả yêu cầu tối ưu ảnh bình thường. Nếu đặt Block cho mọi lượt khớp, ảnh có thể không tải. Friday Works khuyến nghị thử các trang có ảnh sản phẩm, ảnh bài viết và giao diện điện thoại sau khi điều chỉnh, thay vì chỉ nhìn trạng thái trang chủ trả mã 200.
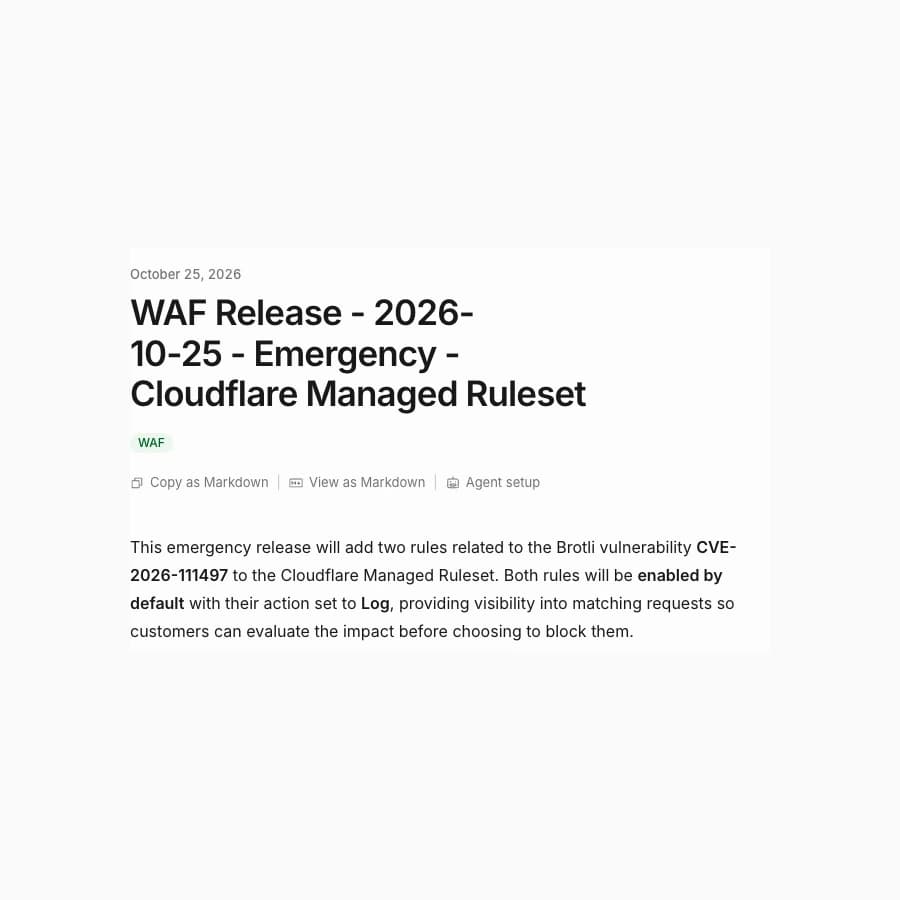
Ảnh trong bài được chụp trực tiếp từ thông báo Cloudflare ngày 25/10/2026, gồm tiêu đề, ngày công bố và bảng đúng hai quy tắc mới. Đây là tài liệu phát hành của nhà cung cấp, không phải dashboard WAF hay cấu hình của khách hàng; ảnh không được dùng làm bằng chứng một website đã bị tấn công hoặc đã bật chặn.
Kiểm tra theo thứ tự để vừa vá vừa giữ dịch vụ
Đầu tiên, lập danh sách dịch vụ đang dùng Node.js và người chịu trách nhiệm nâng cấp. Đối chiếu phiên bản của tiến trình thực sự phục vụ yêu cầu, bao gồm bản chạy trong container và các máy chủ ít được truy cập. Lưu bằng chứng trước và sau thay đổi; số phiên bản trong hồ sơ dự án có thể chỉ là giới hạn tối thiểu.
Tiếp theo, kiểm tra quyền dùng Managed Ruleset, trạng thái triển khai và cấu hình ghi đè tại tài khoản Cloudflare. Nếu muốn quan sát trước, đặt ngoại lệ đúng quy tắc thành Log, đọc lưu lượng khớp rồi quyết định chính sách chặn phù hợp. Không suy rằng mọi gói Cloudflare đều có cùng bộ quy tắc hoặc mọi yêu cầu đều đi qua tường lửa.
Cuối cùng, cập nhật runtime, khởi động lại hoặc triển khai lại theo quy trình đã thử, rồi kiểm tra ảnh, API và tác vụ nền. Tường lửa xử lý lưu lượng đi qua mạng của nó; dữ liệu ứng dụng tải về từ máy chủ khác vẫn có thể được giải nén bên trong. Vì vậy, nhật ký sạch ở phía tường lửa không thay thế việc xác nhận bản vá tại từng dịch vụ.
Nguồn tham khảo
Tài liệu đã dùng để biên soạn
Ưu tiên tài liệu chính thức và nguồn kỹ thuật gốc. Truy cập để kiểm tra chi tiết hoặc theo dõi cập nhật mới nhất.
- Emergency WAF release, October 25, 2026Cloudflare ↗︎
- Node.js October 21 security release, affected branches and vulnerability conditionsNode.js Project ↗︎
- October 24 bulletin: fixed Node.js releases, self-hosted Next.js and inbound/outbound limitsVercel Security Team ↗︎
- Original October 25, 2026 advisory capture: heading/date and exact Brotli/Next.js rule table; © Cloudflare, CC BY 4.0, original capture Friday Works; relevant crop, proportional resize and neutral margins, no data editsCloudflare / Friday Works ↗︎
- Cloudflare Docs content licence: CC BY 4.0; full notice retained locallyCloudflare ↗︎
- Creative Commons Attribution 4.0 termsCreative Commons ↗︎