
Mục lụcChạm để xem nhanh các phần+
- Advisory công bố 27/10, mức ảnh hưởng cao; bản vá chính là Firefox 159.
- ESR cần đối chiếu advisory riêng; CVE không tự chứng minh khai thác thực tế.
- Khởi động lại, đọc phiên bản đang chạy và xác nhận nghiệp vụ sau cập nhật.
Bản vá mới cho trình duyệt đang xử lý dữ liệu công việc
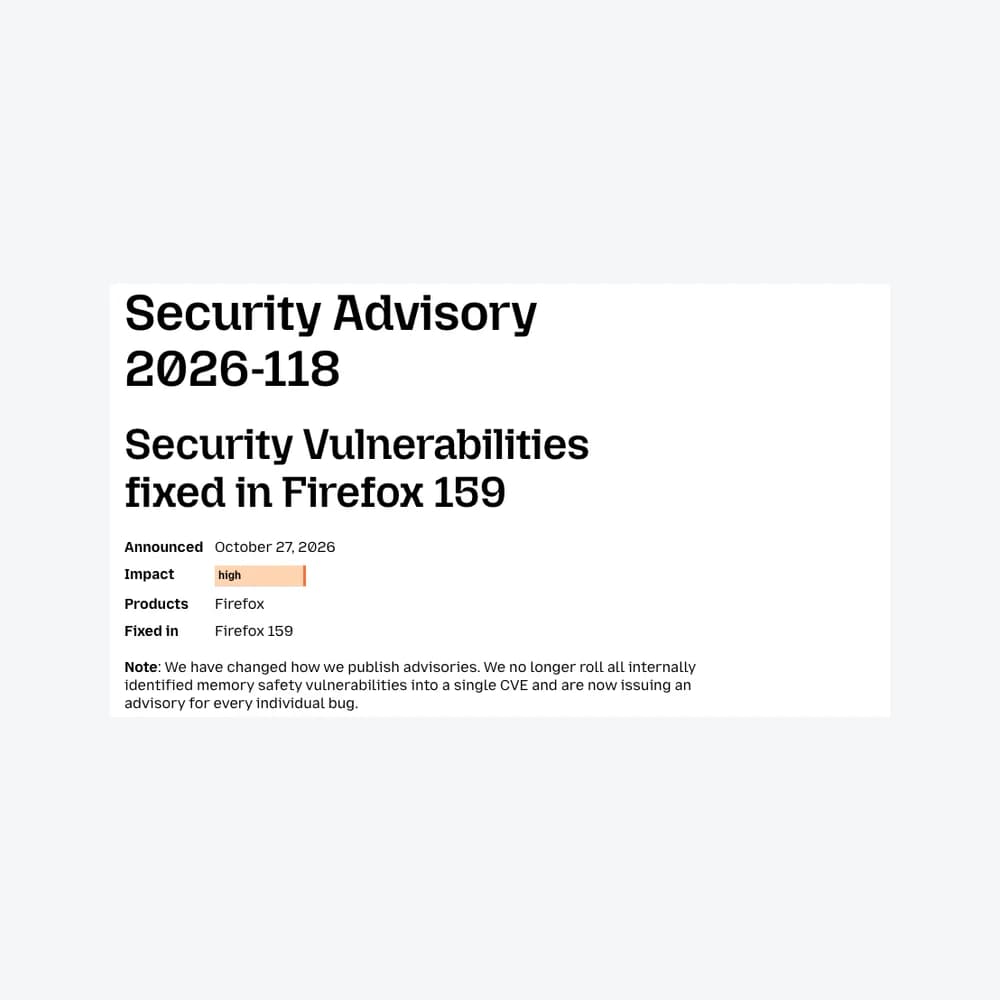
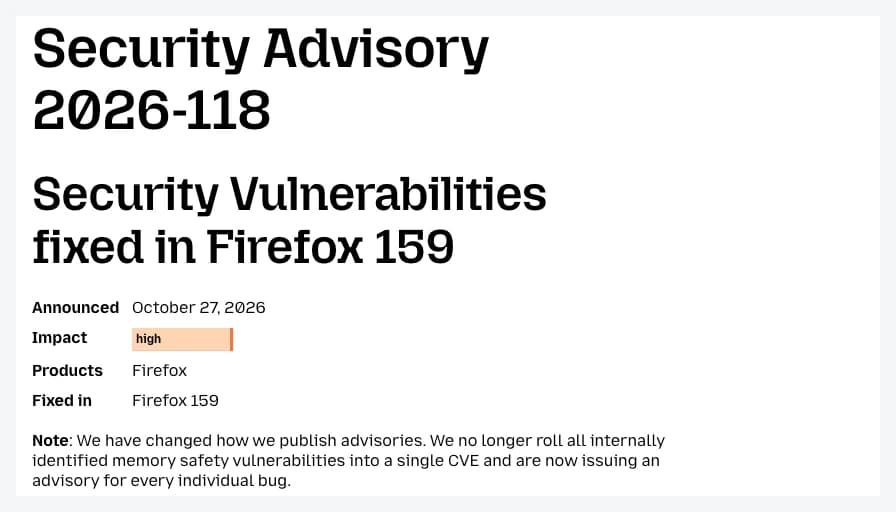
Mozilla công bố Security Advisory 2026-118 ngày 27/10/2026, xếp mức ảnh hưởng cao và ghi Firefox 159 là phiên bản đã sửa. Doanh nghiệp dùng Firefox để mở email, hệ thống quản trị hoặc tài liệu từ đối tác nên đưa bản cập nhật vào lịch xử lý sớm. Tin này được biên tập ngày 28/10; ngày công bố bản vá là 27/10, không phải một lỗ hổng vừa được phát hiện hôm nay.
Nhóm vận hành cần phân biệt Firefox phát hành thông thường với Firefox ESR, nhánh hỗ trợ kéo dài thường dùng trong doanh nghiệp. Cùng đợt này có advisory riêng cho ESR 153.6 và ESR 115.44. Không thể lấy số 159 rồi kết luận mọi máy còn mang tên ESR đều chưa được vá; phải đối chiếu nhánh và lỗi cụ thể.
Hai nhóm rủi ro khác nhau, chưa phải bằng chứng đã bị tấn công
CVE-2026-117860 được Mozilla mô tả là vượt chính sách cùng nguồn trong thành phần DOM: Navigation. Chính sách này giúp tách dữ liệu giữa các website. Việc ranh giới đó bị vượt có ý nghĩa với tổ chức thường mở nhiều hệ thống trong cùng trình duyệt, nhưng advisory ngắn không cho phép khẳng định mọi phiên đăng nhập sẽ bị đánh cắp hoặc chỉ cần bật máy là bị chiếm quyền.
CVE-2026-117904 là lỗi sử dụng bộ nhớ sau khi đã giải phóng trong bộ thu gom rác JavaScript. CVE-2026-117949 thuộc nhóm lỗi tương tự ở DOM: Core & HTML. Đây là vấn đề an toàn bộ nhớ của trình duyệt; không nên diễn giải thành lỗi trong mã website của doanh nghiệp hay yêu cầu đội nội dung sửa JavaScript để thay bản vá trình duyệt.
Advisory đánh dấu các mục này ở mức cao, nhưng các hồ sơ được đối chiếu không cung cấp điểm CVSS và không xác nhận khai thác thực tế. Friday Works không suy từ việc có mã CVE sang kết luận đang có chiến dịch tấn công. Những thông tin chưa được nhà cung cấp mô tả, như chuỗi khai thác hoàn chỉnh hoặc khả năng vượt toàn bộ sandbox, cần được giữ là chưa xác định.
Chọn bản cập nhật theo từng nhánh
Hồ sơ Mozilla cho CVE-2026-117860 và CVE-2026-117904 liệt kê bản sửa Firefox 159, ESR 153.6, Thunderbird 159 và Thunderbird 153.6. Với CVE-2026-117949, danh sách còn có Firefox ESR 115.44. Điều này không có nghĩa ESR 115.44 chứa toàn bộ thay đổi của Firefox 159; nó là bản bảo trì của nhánh riêng.
Trước khi triển khai, ghi phiên bản đang chạy, kênh phát hành, hệ điều hành, nguồn cài đặt và người phụ trách. Máy do kho phần mềm của hệ điều hành quản lý có thể nhận gói theo lịch riêng. Kiểm tra thông báo bảo trì của nhà phân phối thay vì cài chồng một gói từ nguồn khác lên máy sản xuất chỉ để có cùng chuỗi số.
Cập nhật, khởi động lại rồi thử đúng nghiệp vụ
Friday Works khuyến nghị thử trên một nhóm máy đại diện có hệ thống đăng nhập, chữ ký số hoặc tiện ích mở rộng mà công ty thật sự dùng. Sao lưu và lưu cấu hình theo quy trình hiện hành, nhận gói từ Mozilla hoặc kênh quản lý được phê duyệt, rồi đóng và mở lại trình duyệt khi được yêu cầu. Cửa sổ vẫn mở từ trước cập nhật có thể chưa chạy mã mới.
Trong lúc chờ triển khai, hạn chế mở liên kết và tệp không rõ nguồn trong môi trường xử lý dữ liệu nhạy cảm; giữ quyền tài khoản và tiện ích ở mức cần thiết. Đây là giảm rủi ro tiếp xúc, không thay thế bản vá. Không tắt sandbox, kiểm tra chứng chỉ hoặc cơ chế bảo vệ của trình duyệt để làm ứng dụng cũ hoạt động trở lại.
Sau cập nhật, đọc lại phiên bản từ About Firefox hoặc hệ thống quản lý máy, đối chiếu với đúng nhánh đích và thử các tác vụ công việc. Lưu danh sách máy chưa hoàn thành, lý do và người xử lý. “Đã gửi lệnh” hoặc “đã tải gói” chưa chứng minh phiên đang sử dụng đã được vá.
Một thay đổi trong cách đếm CVE cần lưu ý
Mozilla cũng thông báo không còn gộp các lỗi bộ nhớ phát hiện nội bộ vào một CVE chung, mà công bố từng lỗi riêng. Vì vậy, số lượng CVE của đợt này không nên được so trực tiếp với một đợt cũ rồi dùng để kết luận trình duyệt đột nhiên kém an toàn hơn. Ưu tiên mức ảnh hưởng, nhánh đang chạy và tình trạng triển khai thực tế.
Nếu trước cập nhật đã có dấu hiệu truy cập bất thường, giữ bằng chứng và xử lý theo quy trình ứng phó của tổ chức. Bản vá đóng một nhóm lỗ hổng đã biết; nó không tự xác định đã có xâm nhập hay khôi phục dữ liệu có thể đã lộ.
Nguồn tham khảo
Tài liệu đã dùng để biên soạn
Ưu tiên tài liệu chính thức và nguồn kỹ thuật gốc. Truy cập để kiểm tra chi tiết hoặc theo dõi cập nhật mới nhất.
- MFSA 2026-118: announced October 27, fixed in Firefox 159Mozilla ↗︎
- Firefox ESR 153.6 security advisory, October 27Mozilla ↗︎
- Firefox ESR 115.44 security advisory, October 27Mozilla ↗︎
- CVE-2026-117860: Mozilla CNA recordMozilla / CVE Program ↗︎
- CVE-2026-117904: Mozilla CNA recordMozilla / CVE Program ↗︎
- CVE-2026-117949: Mozilla CNA recordMozilla / CVE Program ↗︎
- Friday Works chụp tài liệu Mozilla ngày 28/10/2026; đây là advisory, không phải màn hình Firefox đã cài bản vá. Cắt phần nội dung, thu nhỏ theo tỷ lệ và thêm lề. Văn bản Mozilla: CC BY-SA 3.0; nhãn hiệu và thiết kế trang không được cấp theo giấy phép đó. / Friday Works capture of Mozilla documentation, October 28, 2026; this is the advisory, not an installed Firefox application. Content crop, proportional resizing and margins. Mozilla text: CC BY-SA 3.0; trademarks and site design are excluded from that licence.Mozilla / Friday Works ↗︎
- Image/content reuse terms; separate trademark rights and notices retainedMozilla / Friday Works ↗︎