
Mục lụcChạm để xem nhanh các phần+
- Email hay đến đâu cũng không nên được tin chỉ vì giống giọng văn của sếp hoặc đối tác.
- Bật MFA mạnh cho email và tài khoản quản trị trước các hệ thống khác.
- Mọi yêu cầu đổi tài khoản nhận tiền, mật khẩu hoặc dữ liệu phải có một kênh xác nhận thứ hai.
Email lừa đảo không còn viết cẩu thả như trước
Một email giả mạo ngày nay có thể dùng đúng tên dự án, nhắc tới người quen trong công ty và viết rất giống phong cách trao đổi hằng ngày. AI khiến việc soạn hàng loạt biến thể tự nhiên hơn, nên mẹo “nhìn lỗi chính tả” không còn đủ.
VnExpress dẫn cảnh báo của cơ quan chức năng rằng các cuộc tấn công có yếu tố AI đang tăng về tốc độ và quy mô. Điều doanh nghiệp cần là giảm cơ hội sai sót, chứ không đẩy toàn bộ trách nhiệm cho một nhân viên trong lúc bận rộn.
Lớp một: bảo vệ tên miền và hộp thư
Thiết lập SPF, DKIM và DMARC giúp máy chủ nhận thư kiểm tra thư gửi từ tên miền của doanh nghiệp có hợp lệ hay không. Chúng không chặn mọi thư lừa đảo, nhưng làm khó việc giả mạo chính tên miền của bạn.
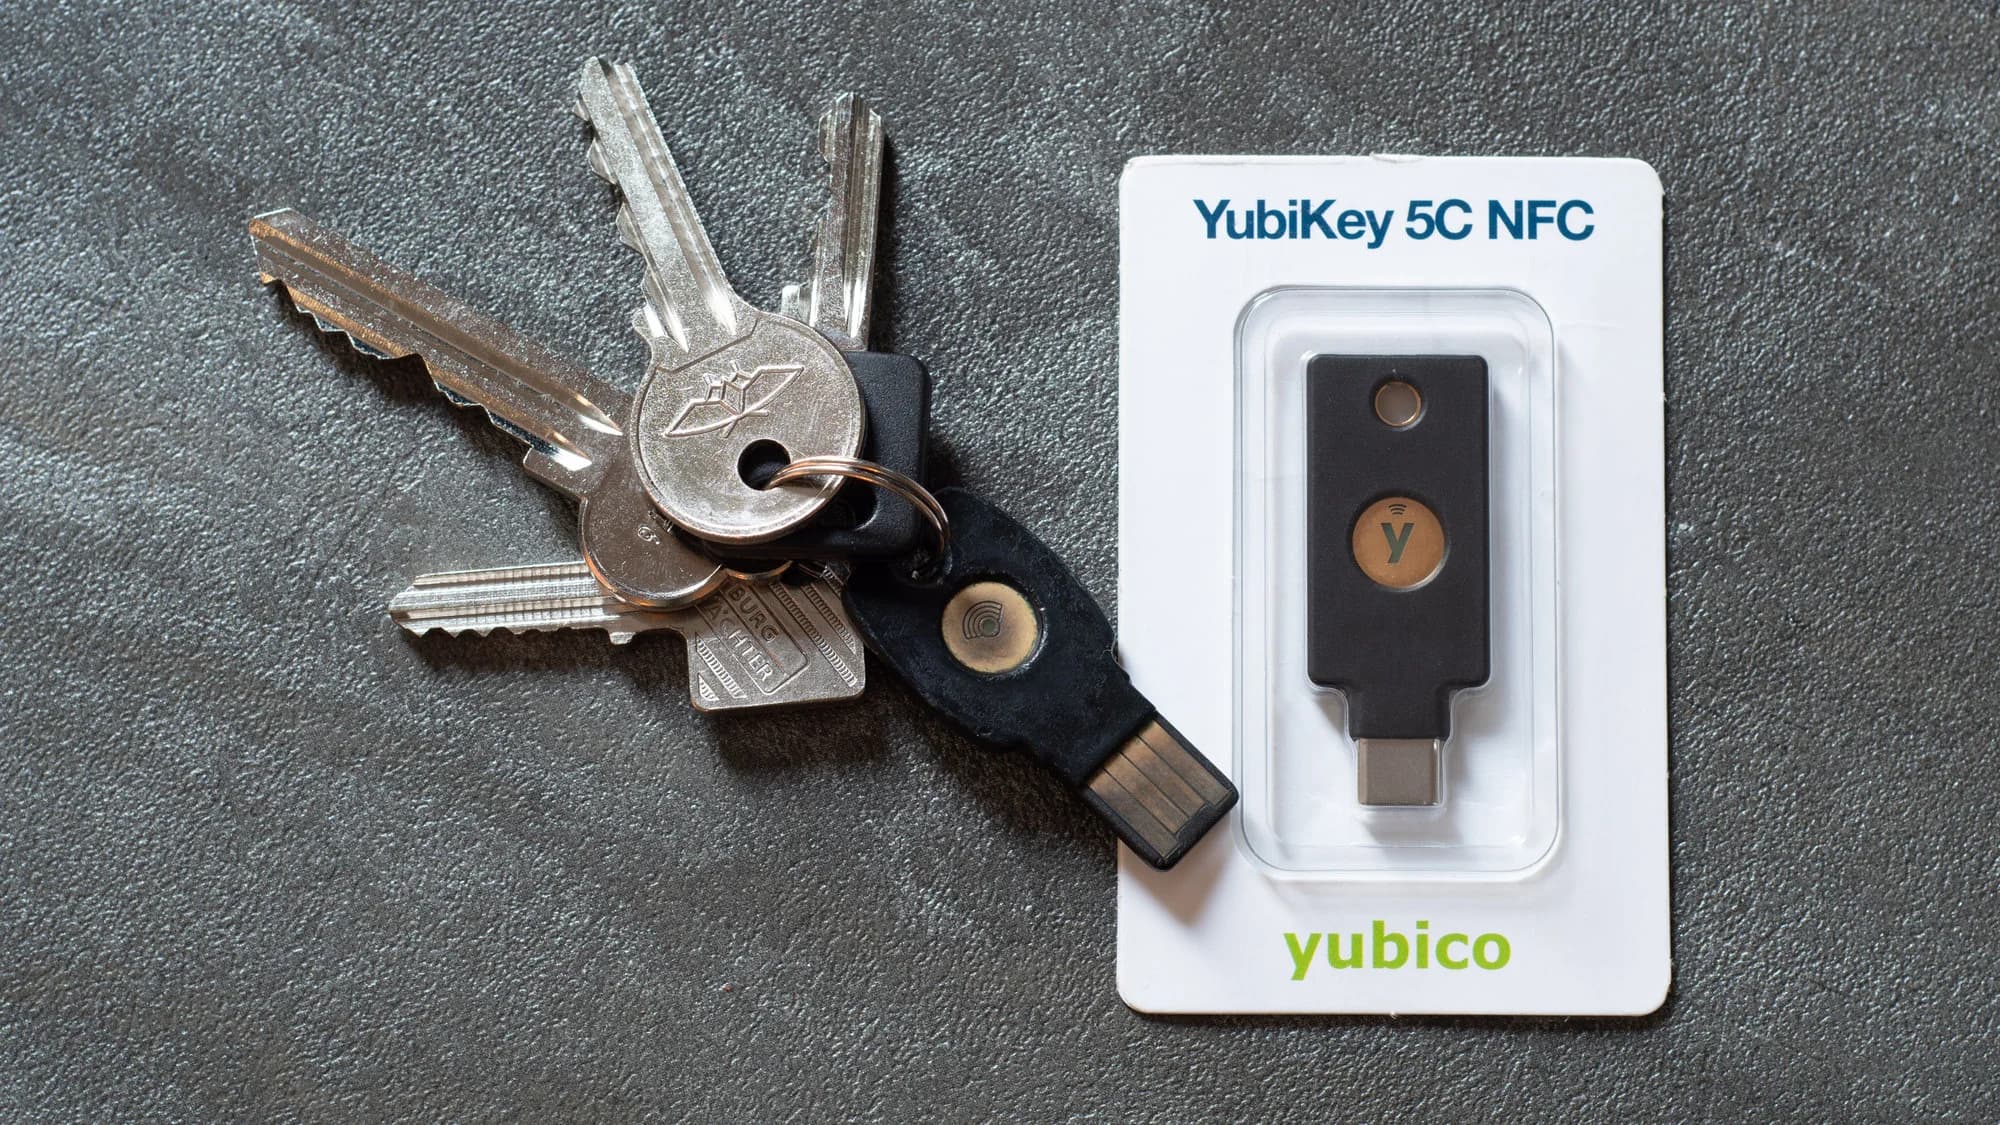
Song song, bật MFA cho email, lưu trữ tệp và tài khoản quản trị. CISA khuyến nghị ưu tiên phương thức MFA chống lừa đảo khi có thể, vì mật khẩu mạnh một mình vẫn có thể bị đánh cắp qua trang đăng nhập giả.
Lớp hai và ba: xác nhận ngoài email, rồi giữ bằng chứng
Bất cứ yêu cầu nào liên quan đến chuyển tiền, đổi số tài khoản, cấp quyền, chia sẻ dữ liệu hoặc đặt lại mật khẩu đều nên được xác nhận qua một kênh đã biết: gọi số nội bộ, nhắn qua công cụ công ty hoặc gặp trực tiếp. Đừng trả lời ngay vào chuỗi email đáng ngờ.
Cuối cùng, cần có đường báo cáo dễ dùng. Nhân viên phải biết gửi email khả nghi cho ai, bộ phận phụ trách phải biết cách cô lập và lưu lại dấu vết. Một sự cố được báo sớm thường dễ xử lý hơn nhiều so với sự cố bị im lặng vài ngày.
FAQ
Câu hỏi thường gặp
SPF, DKIM và DMARC có thay thế phần mềm chống phishing không?
Không. Chúng là kiểm soát xác thực tên miền; doanh nghiệp vẫn cần lọc thư, MFA, đào tạo và quy trình xác nhận cho yêu cầu nhạy cảm.
MFA bằng SMS có đủ không?
MFA luôn tốt hơn không có MFA, nhưng không phải phương thức nào cũng mạnh như nhau. Khi có thể, hãy ưu tiên phương thức chống phishing theo hướng dẫn của nhà cung cấp và đội ngũ bảo mật.
Nguồn tham khảo
Tài liệu đã dùng để biên soạn
Ưu tiên tài liệu chính thức và nguồn kỹ thuật gốc. Truy cập để kiểm tra chi tiết hoặc theo dõi cập nhật mới nhất.