
Mục lụcChạm để xem nhanh các phần+
- Không có phạm vi bằng văn bản, không bắt đầu kiểm thử; thay đổi tài sản, kỹ thuật hoặc thời gian đều phải được duyệt lại.
- Một dấu hiệu trong mã nguồn không tự động trở thành lỗ hổng: cần bằng chứng tái lập, đối chứng và tác động nằm trong ranh giới được cho phép.
- Bài công khai chỉ nêu phương pháp, nguồn đã công bố và cách khắc phục; không tiết lộ mục tiêu, tài khoản, bí mật hay exploit chưa công bố.
Hồ sơ này chứng minh điều gì — và không chứng minh điều gì
Friday Works công bố hồ sơ này để mô tả cách chúng tôi tiến hành nghiên cứu bảo mật có trách nhiệm. Đây là bằng chứng về quy trình: xác nhận phạm vi, lập giả thuyết, thu thập bằng chứng, báo cáo cho đúng bên và dừng khi chưa đủ điều kiện. Nó không phải danh sách lỗ hổng đã phát hiện, cũng không thay thế một chứng nhận chuyên môn hay báo cáo kiểm thử của khách hàng.
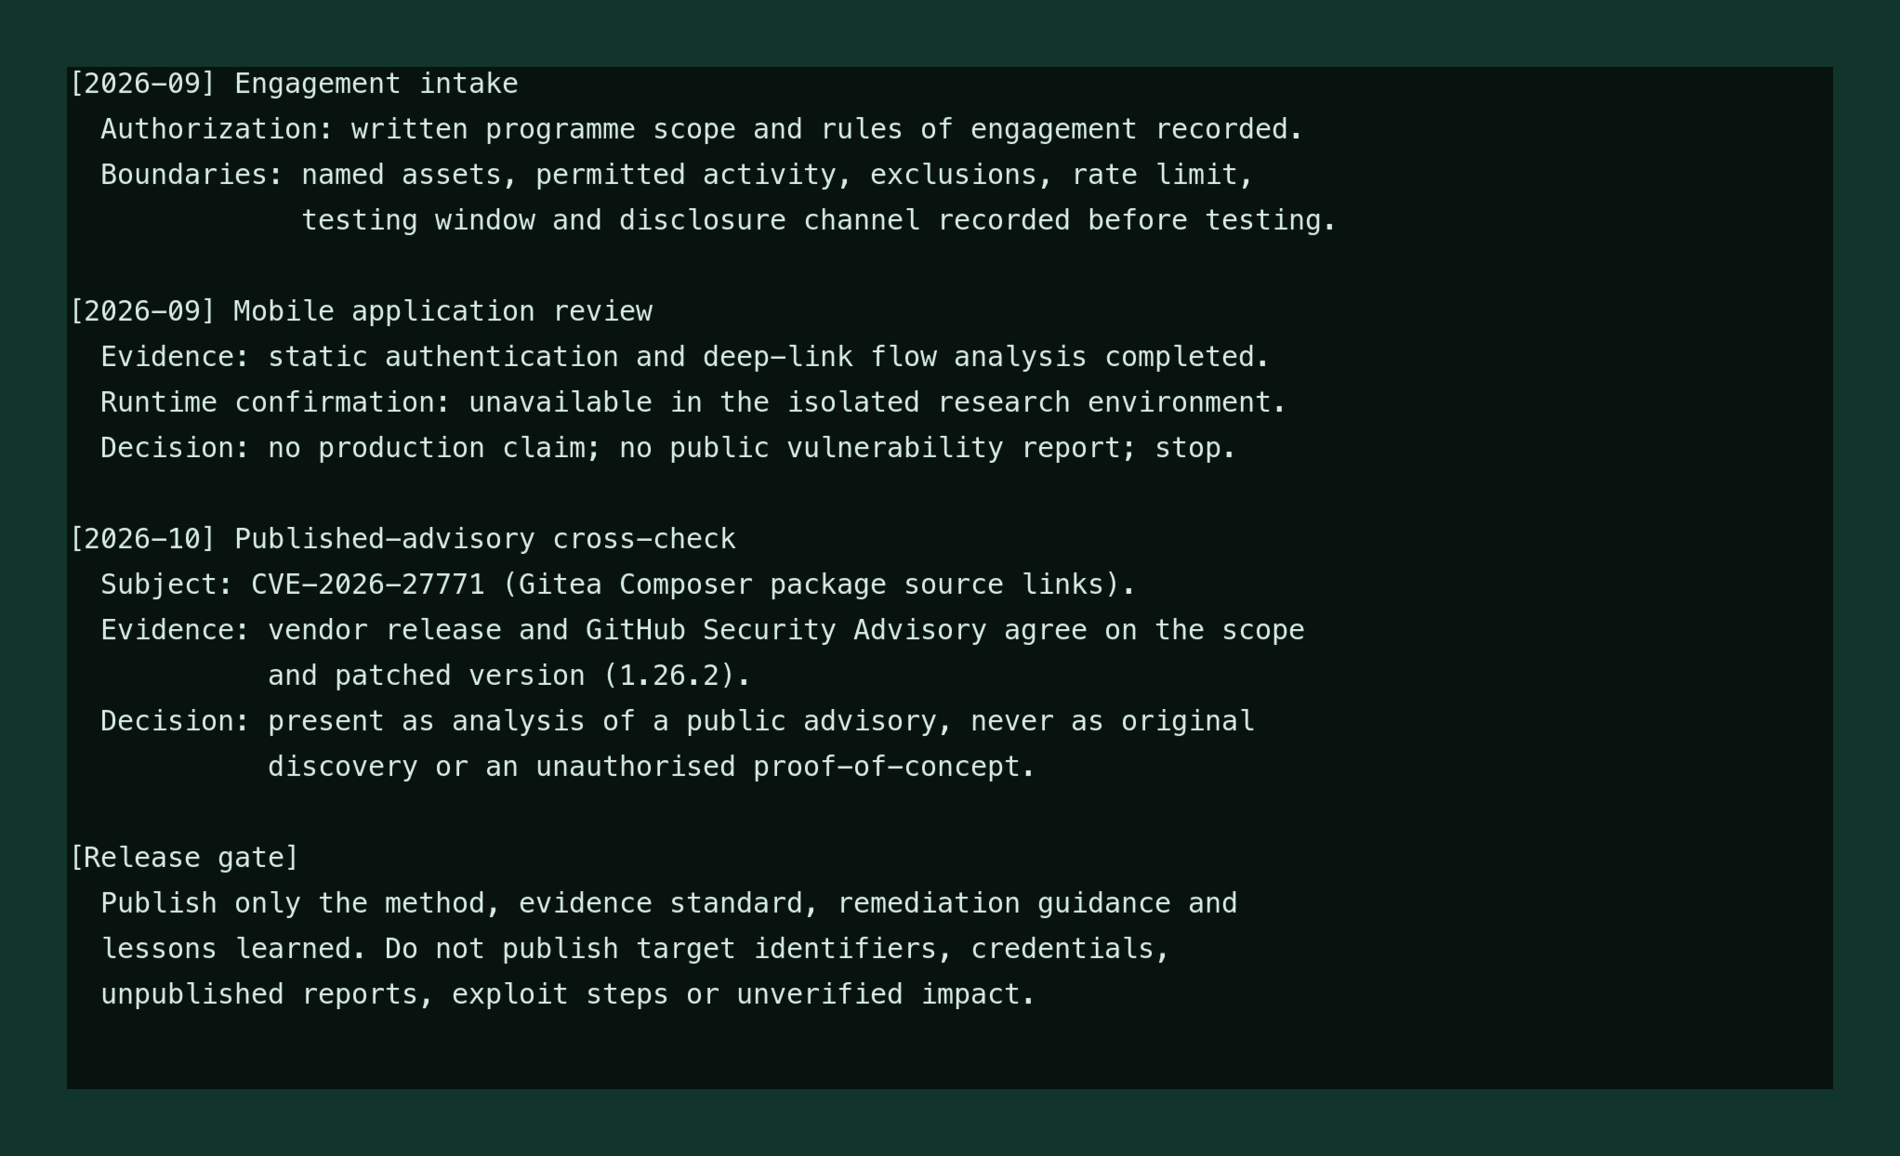
Nguồn của bài là các ghi chép nghiên cứu cục bộ đã được rà soát lại trước khi xuất bản. Tên mục tiêu, dữ liệu tài khoản, chi tiết chưa công bố, câu lệnh và dữ liệu có thể dùng để tái tạo hành vi gây hại đều đã bị loại. Hình phía dưới là trích đoạn đã ẩn danh của biên bản; nó cho thấy một lead bị dừng thay vì được thổi phồng thành phát hiện.
Đây là lựa chọn có chủ ý. Một tuyên bố bảo mật chỉ có giá trị khi người khác có thể kiểm tra độc lập trong phạm vi hợp pháp, còn bên bị ảnh hưởng có cơ hội xử lý trước khi chi tiết nhạy cảm được phát tán.
Một nghiên cứu bảo mật đáng tin không được đo bằng số lượng ý tưởng hay lệnh đã chạy, mà bằng cách nó tôn trọng ranh giới, bằng chứng và người chịu ảnh hưởng.
Mỗi lượt kiểm thử được ủy quyền như thế nào
Trước khi bắt đầu, người phụ trách nghiên cứu ghi lại văn bản phạm vi do chương trình hoặc chủ sở hữu tài sản công bố/duyệt. Biên bản phải nêu rõ tài sản được phép kiểm tra, hoạt động được phép, phần loại trừ, giới hạn tốc độ, khung thời gian, đầu mối chịu trách nhiệm và kênh báo cáo. Không có phạm vi bằng văn bản thì không có thử nghiệm.
Trong khi làm việc, chúng tôi chỉ dùng tài khoản và dữ liệu do nhà nghiên cứu kiểm soát, giữ hoạt động ở mức thấp cần thiết để kiểm chứng giả thuyết, và tránh truy cập dữ liệu của người khác. Nếu một bước có thể vượt phạm vi, làm gián đoạn dịch vụ, thay đổi trạng thái sản xuất hoặc đụng tới dữ liệu nhạy cảm, bước đó bị dừng để xin chấp thuận mới.
Bất kỳ thay đổi nào về mục tiêu, kỹ thuật, lịch hoặc mức tác động đều cần được phê duyệt lại. NIST mô tả kiểm thử an toàn thông tin là quá trình lập kế hoạch, tiến hành, phân tích phát hiện và xây dựng biện pháp khắc phục; trong thực tế, biên giới ủy quyền là điều khiến các bước kỹ thuật đó có trách nhiệm.
Từ dấu hiệu đến kết luận: ngưỡng bằng chứng
Nghiên cứu bắt đầu bằng giả thuyết, không phải kết luận. Với một luồng xác thực hoặc deep link trong ứng dụng di động, việc thấy một nhánh mã đáng chú ý chỉ là tín hiệu. Nó chưa chứng minh rằng một người bên ngoài có thể chạm tới nhánh đó, vượt qua kiểm tra phía máy chủ hay gây tác động trong môi trường thật.
Một hồ sơ được nâng cấp thành báo cáo cần có điều kiện tái lập, kết quả quan sát, đối chứng âm để loại trừ nguyên nhân khác, phạm vi tác động và hướng khắc phục. Nếu thiếu môi trường được phép hoặc phương tiện xác nhận runtime, trạng thái đúng là “chưa xác nhận” — không phải “lỗ hổng nghiêm trọng”.
Kỷ luật này cũng bảo vệ khách hàng và cộng đồng. Nó tránh cả hai sai lầm thường gặp: công bố một cảnh báo thiếu căn cứ, hoặc đi quá xa để có được bằng chứng. Đối với một lead chưa đủ điều kiện, đầu ra đúng có thể chỉ là ghi chép nội bộ và một đề nghị về điều kiện kiểm tra an toàn hơn.
Ví dụ công khai: đối chiếu CVE-2026-27771 trước khi viết
Để minh họa cách kiểm chứng nguồn, chúng tôi rà lại CVE-2026-27771 sau khi nó đã được công khai. Ghi chú cũ trong kho nghiên cứu diễn giải sai bề mặt ảnh hưởng. Đối chiếu với bản phát hành Gitea 1.26.2 và GitHub Security Advisory cho thấy vấn đề là kiểm tra quyền chưa đầy đủ đối với liên kết mã nguồn của gói Composer, ảnh hưởng Gitea đến 1.26.1; bản vá nằm ở 1.26.2.
Vì đây là một advisory đã công bố, Friday Works chỉ trình bày nó như phân tích nguồn mở, không nhận là người phát hiện. Khuyến nghị cho người vận hành là nâng cấp lên bản vá, xác minh lại quyền truy cập tới gói private/internal và dùng quy trình thay đổi đã phê duyệt để kiểm tra hệ thống của mình. Bài này không đưa bước khai thác hay hướng dẫn quét hệ thống bên thứ ba.
Ví dụ nhỏ này nhắc lại một nguyên tắc quan trọng: trước khi viết “đã phát hiện”, hãy quay về nguồn chính thức, phiên bản bị ảnh hưởng, bản vá và phần bằng chứng thực sự có trong tay. Sửa một nhận định cũ khi bằng chứng tốt hơn xuất hiện là dấu hiệu của quy trình nghiên cứu trưởng thành.
Cách chúng tôi công bố và báo cáo có trách nhiệm
Một báo cáo đủ tốt để bên nhận xử lý nên tách rõ: phạm vi và quyền kiểm tra, giả thuyết, các bước tái lập tối thiểu, hành vi kỳ vọng và thực tế, bằng chứng/đối chứng, tác động có thể kiểm chứng, cùng đề xuất khắc phục. CISA cũng yêu cầu báo cáo nêu cách xác nhận độc lập và tác động bảo mật, thay vì chỉ gửi ảnh chụp hoặc đầu ra công cụ dài dòng.
Bản công khai đi qua một cổng khác: chỉ công bố sau khi chi tiết đã công khai hoặc được phép, và chỉ giữ lại điều có ích cho phòng thủ như cách kiểm chứng, bản vá, giới hạn của phép thử và bài học triển khai. Chúng tôi không đăng thông tin định danh mục tiêu, cookie, khóa, dữ liệu người dùng, báo cáo chưa công bố hay chi tiết giúp tái tạo tấn công.
Nếu bạn cần đánh giá web hoặc API, Friday Works bắt đầu bằng một phạm vi có chữ ký/được chấp thuận, một cửa sổ kiểm tra và đầu ra có thể bàn giao cho đội phát triển. Mục tiêu là giúp đội ngũ sửa được vấn đề và kiểm tra lại, không phải tạo ra một bài viết giật gân.
FAQ
Câu hỏi thường gặp
Friday Works có công bố lỗ hổng chưa được vá không?
Không. Nội dung công khai chỉ dùng nguồn đã được công bố hoặc nội dung mà chủ sở hữu đã cho phép. Lead chưa đủ bằng chứng hoặc chi tiết chưa công bố được giữ ngoài bài viết.
Một phạm vi kiểm thử bảo mật cần có gì?
Tối thiểu cần xác định tài sản được phép, hoạt động cho phép, ngoại lệ, giới hạn tốc độ, khung thời gian, kênh liên hệ/báo cáo và người chịu trách nhiệm phê duyệt.
Vì sao một lead có thể bị dừng thay vì tiếp tục khai thác?
Nếu việc kiểm chứng cần vượt phạm vi, có nguy cơ đụng dữ liệu hoặc dịch vụ sản xuất, hoặc không có môi trường được phép, dừng là cách bảo vệ hệ thống và độ tin cậy của báo cáo.
Nguồn tham khảo
Tài liệu đã dùng để biên soạn
Ưu tiên tài liệu chính thức và nguồn kỹ thuật gốc. Truy cập để kiểm tra chi tiết hoặc theo dõi cập nhật mới nhất.
- Gitea 1.26.2 is releasedGitea ↗︎
- GHSA-8qw8-rq86-9pc2: Gitea has insufficient permission checks for Composer package source linksGitHub Advisory Database ↗︎
- SP 800-115: Technical Guide to Information Security Testing and AssessmentNational Institute of Standards and Technology ↗︎
- VINCE-NT: Report a VulnerabilityCybersecurity and Infrastructure Security Agency ↗︎