
Mục lụcChạm để xem nhanh các phần+
- Cảnh báo ngày 29/10 thay đổi mức độ ưu tiên
- Ai nằm trong phạm vi cần kiểm tra?
- AWS quản lý dịch vụ không đồng nghĩa runtime đã vá
Cảnh báo ngày 29/10 thay đổi mức độ ưu tiên
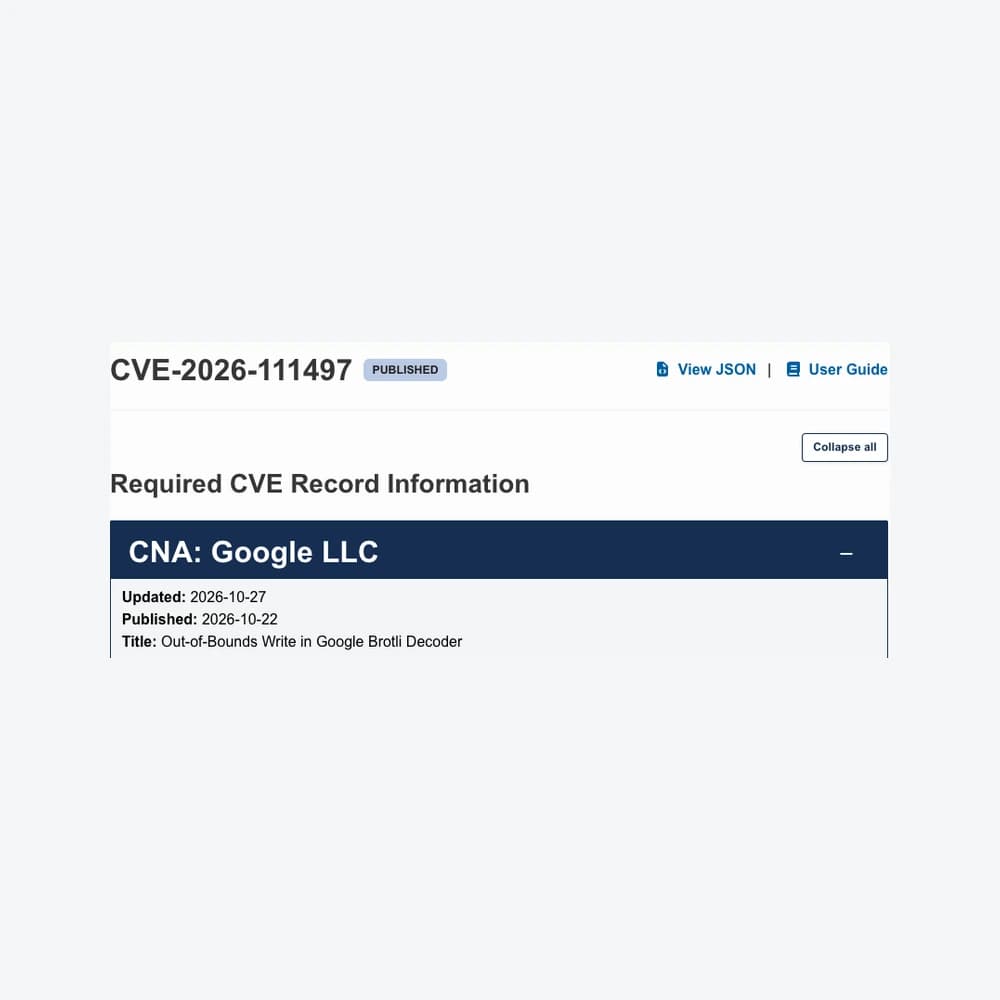
NCSC New Zealand ngày 29/10/2026 cảnh báo CVE-2026-111497 trong bộ giải nén Brotli và cho biết đã ghi nhận khai thác thực tế. Doanh nghiệp có ứng dụng giải nén dữ liệu Brotli từ nguồn không tin cậy cần ưu tiên kiểm kê và cập nhật; đây không còn chỉ là một lỗi có mã thử nghiệm công khai.
Cyber Centre Canada ra cảnh báo ngày 28/10; AWS công bố bản tin triển khai vá cùng ngày theo giờ PDT, tức sáng 29/10 tại Việt Nam. Bài viết này xuất bản ngày 30/10, theo các mốc nguồn đó; bản vá kỹ thuật trước đó của Node.js ngày 21/10 không phải bản phát hành mới hôm nay.
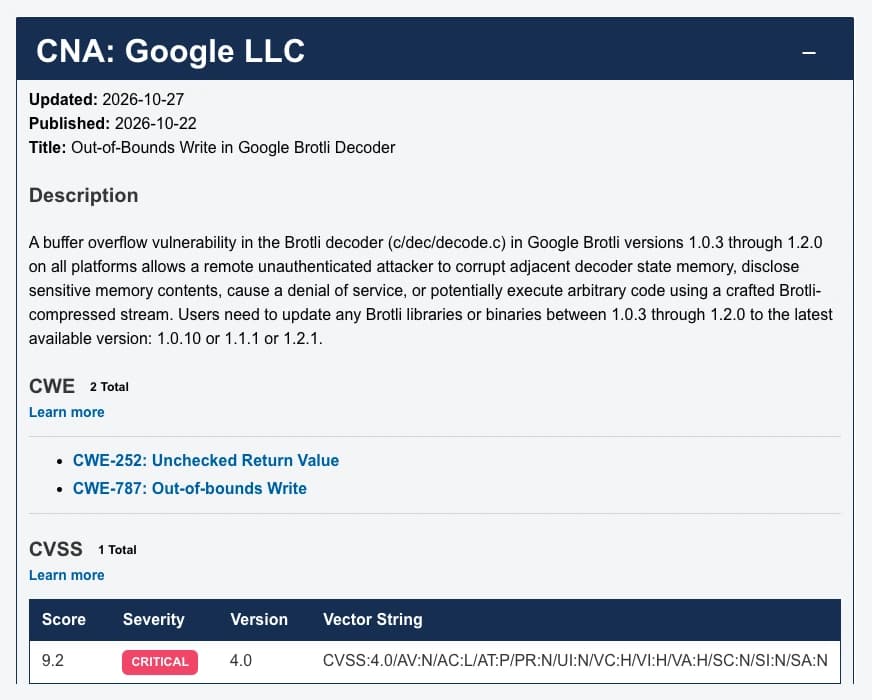
Mối nguy nằm ở thao tác ghi ngoài vùng bộ nhớ của thư viện, có thể dẫn tới thực thi mã trong tiến trình bị ảnh hưởng. Mã CVE hoặc một PoC chỉ là thông tin về lỗi hay mã chứng minh; căn cứ nói có khai thác ở đây là xác nhận của cơ quan cảnh báo, không phải suy từ việc có PoC.
Ai nằm trong phạm vi cần kiểm tra?
Theo cảnh báo Canada, các nhánh Brotli bị ảnh hưởng gồm từ 1.0.3 đến trước 1.0.10, bản 1.1.0 trước 1.1.1 và bản 1.2.0 trước 1.2.1. Các mốc sửa tương ứng là 1.0.10, 1.1.1 và 1.2.1. Bản ghi CVE chấm mức Critical 9,2 theo thang CVSS 4.0 của bên công bố; đánh giá riêng từng sản phẩm có thể khác.
Điều kiện quan trọng là ứng dụng hoặc thành phần phụ thuộc có đi qua bộ giải nén bị lỗi với dữ liệu không đáng tin hay không. Node.js, .NET, Python và các thư viện đóng gói Brotli cần đối chiếu bản thông báo riêng. Không thể kết luận mọi website dùng Google, mọi phản hồi nén hoặc mọi tài khoản AWS đều đã bị xâm nhập.
Ví dụ, một dịch vụ nhận tệp nén và một dịch vụ lấy dữ liệu từ đối tác có thể đi vào bộ giải nén qua hai đường khác nhau. Đội vận hành phải kiểm tra cả yêu cầu gửi vào lẫn dữ liệu nhận về, thư viện trong gói chạy ứng dụng độc lập (container), lớp phụ thuộc và gói do chính ứng dụng mang theo.
AWS quản lý dịch vụ không đồng nghĩa runtime đã vá
Bản tin AWS 2026-155 phân biệt nền tảng Lambda với môi trường chạy mã của hàm (runtime): dịch vụ quản lý không bị ảnh hưởng theo đánh giá AWS, nhưng runtime Node.js và .NET có phạm vi ảnh hưởng. Python, Ruby và provided.al2023 không kèm thư viện này theo mô tả AWS; ứng dụng vẫn phải kiểm tra phần tự đóng gói.
Lịch AWS công bố chia nhiều giai đoạn và khu vực. Đối với hàm ZIP, cập nhật tự động được đưa ra theo giai đoạn; một lần thay đổi mã hoặc cấu hình thật có thể nhận runtime mới ở giai đoạn đầu, còn một cập nhật không thay đổi gì không đủ. Không suy từ lịch dự kiến rằng mọi Region đã hoàn tất.
Hàm dùng ảnh container cần lấy base image đã sửa, dựng lại và triển khai lại. Với App Runner, AWS yêu cầu triển khai lại dịch vụ theo điều kiện trong bản tin. Việc nhà cung cấp công bố ảnh nền mới không tự thay thế container đang chạy của khách hàng.
Kiểm tra đúng bằng chứng, không chỉ số phiên bản Node
AWS nêu ngoại lệ Node.js 24: hãng đưa bản sửa ngược về nhánh runtime vì một vấn đề hồi quy của bản phát hành upstream. Vì vậy, chỉ đọc process.version có thể dẫn tới kết luận sai. Với Lambda, cần đối chiếu dòng INIT_START khi khởi tạo một môi trường chạy mới, thường gọi là khởi động lạnh và phiên bản runtime trong bản tin hiện hành.
Tại mốc thông báo được dẫn, AWS chỉ ra nodejs:22.mainline.v157 và nodejs:24.mainline.v114 hoặc cao hơn cho các nhánh tương ứng. Đây là dấu hiệu kiểm chứng cụ thể, không phải yêu cầu tự thay nhãn phiên bản. Đội vận hành cần lưu Region, kiểu đóng gói, runtime thực tế và thời điểm triển khai cùng bằng chứng.
Chặn Content-Encoding: br ở lớp tường lửa ứng dụng chỉ có thể giảm một đường dữ liệu vào. Biện pháp đó không che phủ phản hồi từ hệ thống bên ngoài, cũng có thể làm hỏng tải lên hợp lệ. Không dùng quy tắc WAF như lý do trì hoãn cập nhật thư viện.
Ưu tiên xử lý theo mức phơi nhiễm
Khuyến nghị của Friday Works là lập danh sách dịch vụ giải nén dữ liệu ngoài hệ thống trước, rồi xác định phiên bản thư viện thực sự được nạp. Với từng dịch vụ, giao một người phụ trách bản vá, kế hoạch khôi phục và bằng chứng sau triển khai; không quét hoặc thử khai thác hệ thống của đơn vị khác.
Sau cập nhật, kiểm tra lại gói phụ thuộc hoặc mã nhận dạng ảnh container (digest), khởi động lại tiến trình cần thiết và chạy thử chức năng tải lên, nhận dữ liệu đối tác, xử lý lỗi nén. Dùng dữ liệu kiểm thử vô hại trên môi trường được phép. Nếu phát hiện dấu hiệu bất thường, giữ nhật ký và kích hoạt quy trình ứng phó sự cố thay vì coi việc vá là đã loại bỏ mọi hậu quả.
Thông tin rollout có thể thay đổi sau mốc nguồn 28–29/10. Trước khi thay đổi production, người vận hành cần đọc lại bản tin AWS và hướng dẫn của đúng runtime; bài này không xác nhận trạng thái vá hay xâm nhập của một hệ thống cụ thể.
Đọc thêm về triển khai
Friday Works có tài liệu về phạm vi triển khai và các bước đánh giá trước khi áp dụng thay đổi vào hệ thống doanh nghiệp.
Nguồn tham khảo
Tài liệu đã dùng để biên soạn
Ưu tiên tài liệu chính thức và nguồn kỹ thuật gốc. Truy cập để kiểm tra chi tiết hoặc theo dõi cập nhật mới nhất.
- NCSC warning, 29 October 2026NCSC New Zealand ↗︎
- AL26-027, 28 October 2026Canadian Centre for Cyber Security ↗︎
- Security bulletin 2026-155, 28 October PDT; verify the latest rollout before changesAWS ↗︎
- October 21 security releases — earlier technical patch, not a new October 30 releaseNode.js ↗︎
- CVE-2026-111497: published 22 October, updated 27 October; original record capture by Friday Works, 29 October; cropped record panel, resized with neutral margins; documentation, not application UICVE Program / Google CNA / Friday Works ↗︎
- © 1999–2026 The MITRE Corporation. CVE Usage: MITRE hereby grants you a perpetual, worldwide, non-exclusive, no-charge, royalty-free, irrevocable copyright license to reproduce, prepare derivative works of, publicly display, publicly perform, sublicense, and distribute Common Vulnerabilities and Exposures (CVE™). Any copy you make for such purposes is authorized provided that you reproduce MITRE's copyright designation and this license in any such copy.MITRE ↗︎