
Mục lụcChạm để xem nhanh các phần+
- Bản cập nhật ngày 12–13/10 thay thế nhận định an toàn trong thông báo 9/10.
- Đối chiếu đúng nhánh v9/v10 và hotfix, không chỉ nhìn số phiên bản nền.
- Vá lỗi và xử lý một máy chủ đã bị xâm nhập là hai công việc khác nhau.
Bản vá trước chưa đủ
Ahsay đã cập nhật cảnh báo về hai lỗ hổng CVE-2026-105133 và CVE-2026-105134 trên AhsayCBS. Đơn vị vận hành máy chủ sao lưu cần kiểm tra lại bản vá: thông báo ngày 12/10 xác nhận v9.15.2.59 và v10.3.4.0 chưa xử lý đầy đủ. Hãng đã nhận báo cáo truy cập trái phép từ đối tác, nên cần ưu tiên việc này thay vì chờ lịch bảo trì thông thường.
Thông báo 13/10 nêu hotfix v9.15.2.70 và v10.3.4.45. Đây là thông tin mới hơn lời khẳng định an toàn ngày 9/10. Khi trao đổi với nhà cung cấp, doanh nghiệp nên dẫn đường link và ngày cảnh báo mới nhất để tránh nhận hướng dẫn đã lỗi thời.
Vì sao phải kiểm tra máy chủ sao lưu riêng
Một bản sao lưu chỉ có ích khi doanh nghiệp còn có thể tin cậy và khôi phục nó. Nếu hệ thống quản lý bản sao lưu bị truy cập trái phép, người phụ trách cần đánh giá cả tài khoản quản trị, cấu hình và đường kết nối tới nơi lưu dữ liệu. Đây là phân tích rủi ro của Friday Works, không phải kết luận rằng mọi khách hàng Ahsay đều đã bị ảnh hưởng.
CVE là mã dùng để nhận diện một lỗ hổng công khai. Có mã CVE trên sản phẩm đang dùng chưa đủ để kết luận doanh nghiệp bị tấn công. Quyết định xử lý phải dựa vào nhánh phần mềm, bản vá đã cài, khả năng truy cập máy chủ và bằng chứng tại chính hệ thống.
Đối chiếu hotfix trước khi đóng yêu cầu bảo trì
Theo Ahsay, hệ thống v10 cần hotfix v10.3.4.45; v9 cần v9.15.2.70. Với v7/v8, hướng dẫn của hãng là nâng lên v9.15.0.0 rồi áp dụng hotfix tương ứng. Gói hotfix yêu cầu tài khoản cổng đối tác. Hãng cũng yêu cầu khởi động lại máy chủ sau cập nhật.
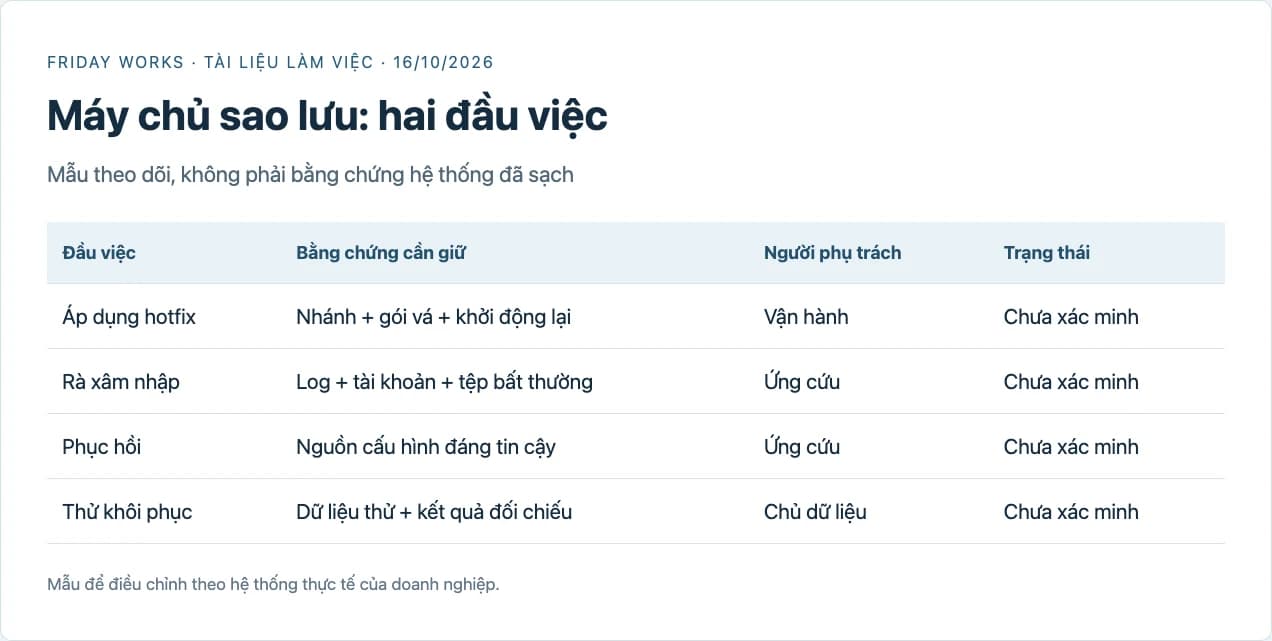
Người phụ trách nên lưu bằng chứng đã áp dụng đúng gói, thời điểm khởi động lại và kết quả kiểm tra dịch vụ. Nếu thuê đơn vị khác quản lý sao lưu, hãy yêu cầu họ xác nhận bằng văn bản thay vì chỉ trả lời “đã cập nhật”. Không tải gói vá từ link do người lạ gửi qua email.
Vá xong vẫn phải rà dấu hiệu xâm nhập
Hướng dẫn 13/10 của Ahsay liệt kê các dấu hiệu như thư mục lạ, tệp JSP có tên ngẫu nhiên trong vùng webapps, tài khoản quản trị hoặc RPS receiver không được cho phép. Hãng khuyến nghị coi máy chủ có những dấu hiệu này là đã bị xâm nhập và thực hiện quy trình phục hồi, trong đó có dựng lại máy chủ.
Đội vận hành cần giữ lại nhật ký và bằng chứng trước khi dọn dẹp. Việc xóa một tệp lạ không chứng minh toàn bộ hệ thống đã sạch. Phạm vi điều tra, thời điểm bản cấu hình đáng tin cậy và cách phục hồi nên do người có trách nhiệm ứng cứu quyết định, phối hợp cùng nhà cung cấp.
Danh sách việc cần hoàn tất hôm nay
Đầu tiên, xác nhận doanh nghiệp hoặc nhà cung cấp dịch vụ có vận hành AhsayCBS hay không. Tiếp theo, ghi nhánh phiên bản, hotfix thực tế, người quản lý và mức tiếp xúc với Internet. Với hệ thống liên quan, lập lịch xử lý khẩn theo hướng dẫn hãng và bảo toàn bằng chứng nếu có dấu hiệu bất thường.
Sau cập nhật, thử khôi phục một bộ dữ liệu được phép trong môi trường tách biệt, đối chiếu kết quả và ghi rõ người nghiệm thu. Kiểm tra đường phục hồi giúp doanh nghiệp biết bản sao lưu còn dùng được; kết quả đó vẫn không thay thế điều tra xâm nhập. Friday Works khuyến nghị lưu cả hai đầu việc trong biên bản bàn giao, với trạng thái và người chịu trách nhiệm riêng.
Nguồn tham khảo
Tài liệu đã dùng để biên soạn
Ưu tiên tài liệu chính thức và nguồn kỹ thuật gốc. Truy cập để kiểm tra chi tiết hoặc theo dõi cập nhật mới nhất.
- AhsayCBS Vulnerability Status Update — 13 October 2026Ahsay ↗︎
- Corrected hotfix advisory — 12 October 2026Ahsay ↗︎
- Earlier clarification — superseded by October 12–13 updatesAhsay ↗︎
- Wikimedia Foundation Servers-8055 03 — Victorgrigas, CC BY-SA 3.0Wikimedia Commons ↗︎
- Image licence; resized and converted to WebP; adapted image retains this licenceCreative Commons ↗︎
- Original acceptance worksheet, 16 October 2026; screenshot of an authored document, not a completed testFriday Works ↗︎