
Mục lụcChạm để xem nhanh các phần+
- Thử đăng nhập trên đúng thiết bị và dịch vụ đang dùng.
- Đăng ký phương án dự phòng trước khi thu hồi cách đăng nhập cũ.
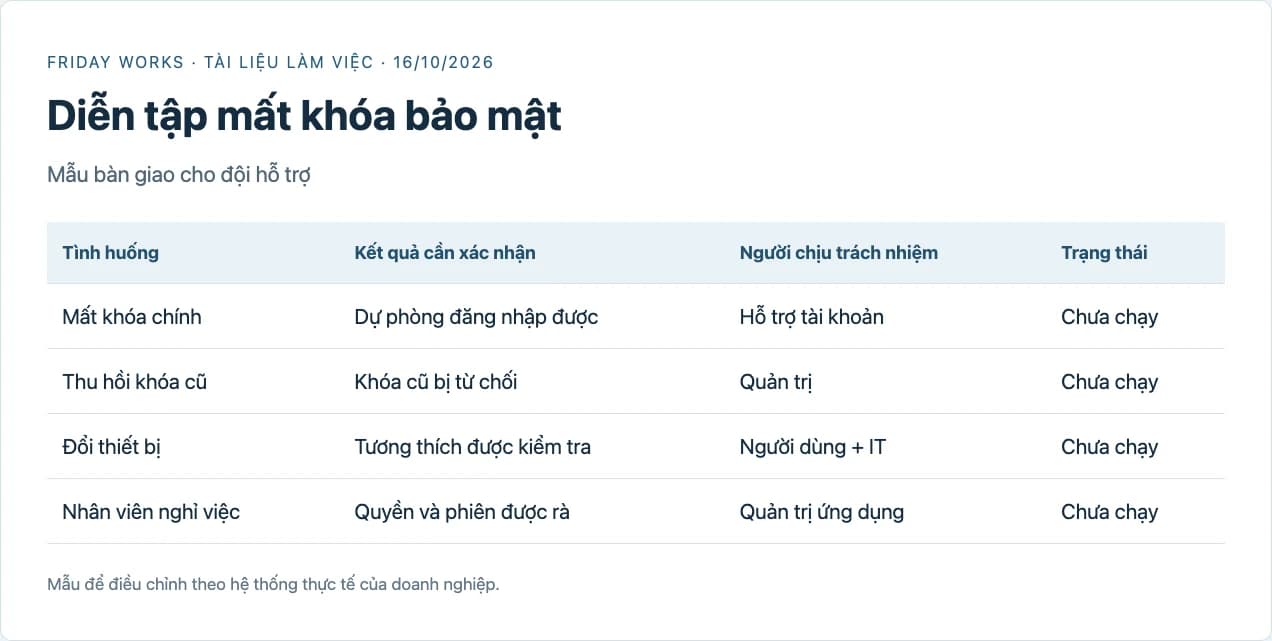
- Mất khóa, đổi máy và nhân viên nghỉ việc là ba tình huống nghiệm thu riêng.
Đừng đợi mất khóa mới thử khôi phục
Doanh nghiệp có thể cấp khóa bảo mật cho nhóm quản trị để tăng khả năng chống lừa đảo đăng nhập. Nhưng nếu chỉ kiểm tra đăng nhập thành công, đợt triển khai vẫn bỏ sót một câu hỏi quan trọng: nhân viên sẽ làm việc tiếp thế nào khi mất khóa hoặc thay máy?
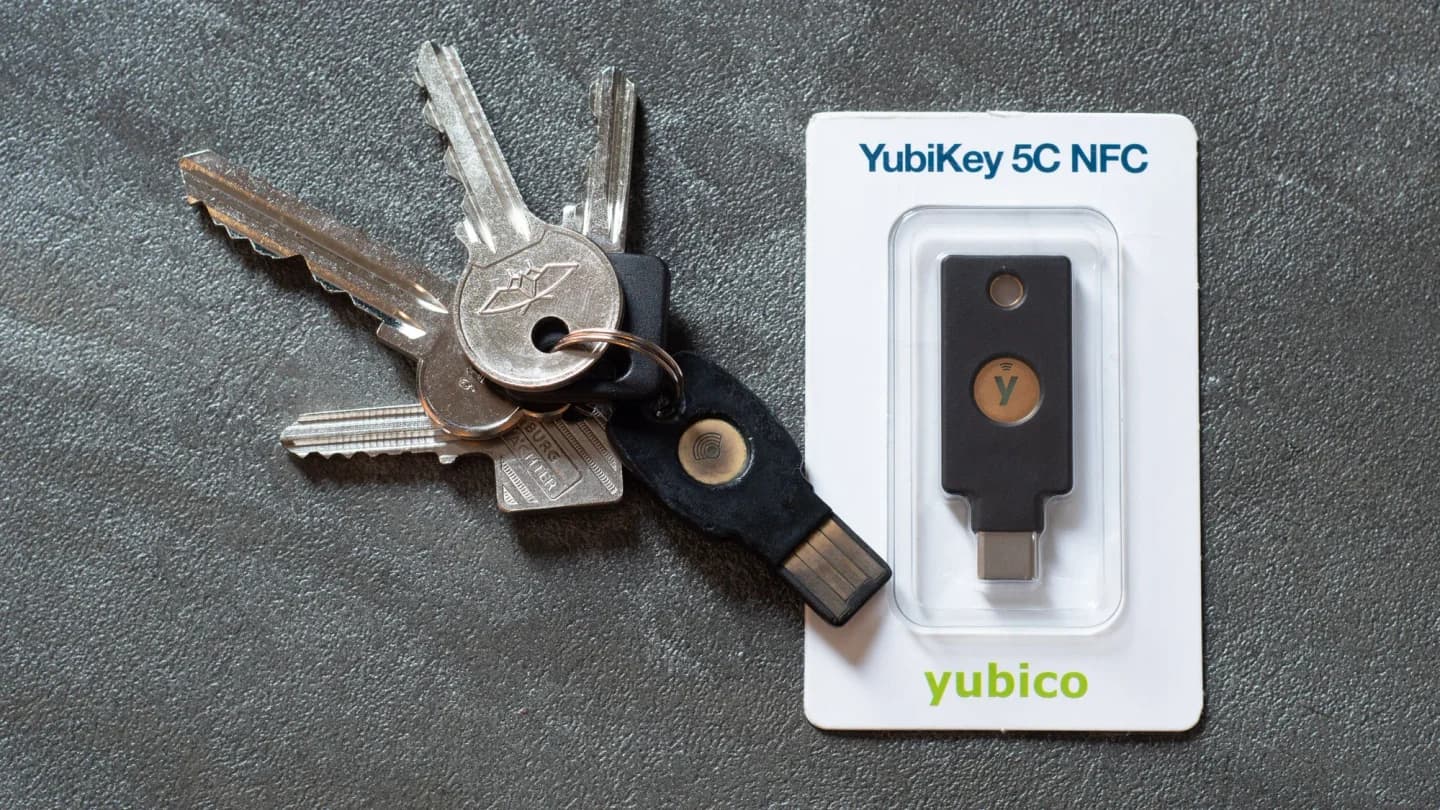
Khóa trong ảnh là YubiKey 5C NFC, một thiết bị cụ thể có đầu USB-C và kết nối NFC. Ảnh được dùng để nhận diện loại thiết bị đang bàn tới, không phải khuyến nghị mua hàng hoặc kết luận mọi dịch vụ của công ty đều tương thích. Việc lựa chọn phải dựa trên hệ thống thực tế.
Phân biệt passkey và thiết bị giữ khóa
Theo FIDO Alliance, passkey dùng cặp khóa mật mã để xác thực, có thiết kế chống lừa đảo đăng nhập. Tùy cách triển khai, passkey có thể được đồng bộ hoặc gắn với thiết bị. Vì vậy, từ “passkey” chưa cho biết doanh nghiệp sẽ khôi phục quyền truy cập bằng cách nào.
Trước khi mua, lập danh sách hệ điều hành, trình duyệt, máy dùng chung và dịch vụ phải đăng nhập. Thử bằng một tài khoản ít quyền trên đúng tổ hợp thiết bị đó. Một khóa hoạt động trên laptop của người triển khai chưa chứng minh nhân viên dùng điện thoại hay máy ở quầy có thể làm việc bình thường.
Đăng ký phương án dự phòng trước
Friday Works khuyến nghị mỗi tài khoản quan trọng có phương án dự phòng đã được kiểm tra và được quản lý riêng. Có thể là khóa thứ hai hoặc cơ chế khôi phục mà dịch vụ hỗ trợ, phù hợp chính sách của tổ chức. Không để cả khóa chính và vật dự phòng trong cùng một túi rồi coi đó là hai lớp bảo vệ độc lập.
Biên bản cấp phát nên ghi tài khoản nào nhận phương tiện nào, ai có quyền thu hồi và nơi lưu hướng dẫn khôi phục. Không ghi bí mật khôi phục vào bảng theo dõi chung. Người xử lý hỗ trợ phải xác minh người yêu cầu trước khi thay đổi cách đăng nhập.
Diễn tập mất khóa và nhân viên nghỉ việc
Trong môi trường thử, cho người dùng mất quyền sử dụng khóa chính, rồi thực hiện quy trình khôi phục đã định. Ghi thời gian gián đoạn, bước cần người quản trị và những việc phải làm sau khi vào lại tài khoản. Sau đó, thu hồi khóa cũ và kiểm tra khóa đã thu hồi không còn dùng được.
Tình huống nghỉ việc cần kiểm tra thêm quyền ở từng dịch vụ. Thu lại thiết bị vật lý không tự động chứng minh mọi phiên đăng nhập hoặc quyền truy cập đã hết. Người quản lý phải đối chiếu danh sách ứng dụng, tài khoản và phiên theo khả năng hỗ trợ của từng hệ thống.
Tiêu chí để cấp cho cả đội
Một thử nghiệm đạt cần chứng minh đăng nhập hằng ngày thuận tiện, phương án dự phòng hoạt động và người hỗ trợ làm đúng quy trình. Doanh nghiệp nên chọn nhóm nhỏ có thiết bị đa dạng, theo dõi lỗi và sửa tài liệu trước khi mở rộng. Nhóm quản trị hạ tầng cần có người dự phòng để tránh một người giữ toàn bộ khả năng khôi phục.
Chi phí triển khai gồm cả thời gian hỗ trợ, phương tiện dự phòng và bàn giao, không chỉ giá một chiếc khóa. Khóa bảo mật hữu ích khi doanh nghiệp quản lý được toàn bộ vòng đời của nó. Tài liệu nghiệm thu nên ghi rõ các dịch vụ đã kiểm tra, trường hợp chưa hỗ trợ và người chịu trách nhiệm xử lý ngoại lệ.
Nguồn tham khảo
Tài liệu đã dùng để biên soạn
Ưu tiên tài liệu chính thức và nguồn kỹ thuật gốc. Truy cập để kiểm tra chi tiết hoặc theo dõi cập nhật mới nhất.
- Passkeys: synced and device-bound credentialsFIDO Alliance ↗︎
- YubiKey 5C NFC — Daniel Aleksandersen, CC BY 4.0Wikimedia Commons ↗︎
- Image licence; resized and converted to WebP; adapted image retains this licenceCreative Commons ↗︎
- Original acceptance worksheet, 16 October 2026; screenshot of an authored document, not a completed testFriday Works ↗︎