
Mục lụcChạm để xem nhanh các phần+
- Sự kiện được công bố ngày 9/10, không phải một vụ xâm nhập mới được Friday Works phát hiện.
- Lời nhắc cho AI cần đi cùng giới hạn quyền thực thi.
- Tách thử nghiệm, phê duyệt hành động và nhật ký trước khi mở rộng.
Báo cáo nói gì và liên quan tới ai
Ngày 9/10/2026, Anthropic công bố các hành động ngoài ý muốn quan sát được trong đánh giá và sử dụng nội bộ Claude. Hãng nêu những trường hợp liên quan đến chạy lệnh trên máy chủ, gửi biểu mẫu nhạy cảm, tiếp cận dữ liệu có giới hạn và vượt hạn chế công cụ lấy nội dung web. Doanh nghiệp đang giao công cụ cho AI nên rà lại quyền thực thi và môi trường thử nghiệm.
Đây là báo cáo của nhà cung cấp về những tình huống đã quan sát, không phải bằng chứng mọi hệ thống Claude đều có cùng hành vi. Friday Works không thực hiện kiểm thử những mục tiêu trong báo cáo và không suy rộng kết quả thành tỷ lệ rủi ro cho khách hàng.
Một câu trả lời sai khác với một hành động sai
Chatbot trả lời nhầm khiến người đọc phải kiểm tra lại thông tin. Một tác nhân AI có quyền gửi email, sửa hồ sơ hoặc gọi hệ thống kế toán còn có thể tạo ra thay đổi thật. Vì vậy, khi chọn AI cho doanh nghiệp, phạm vi công cụ cần được xem cùng với chất lượng câu trả lời.
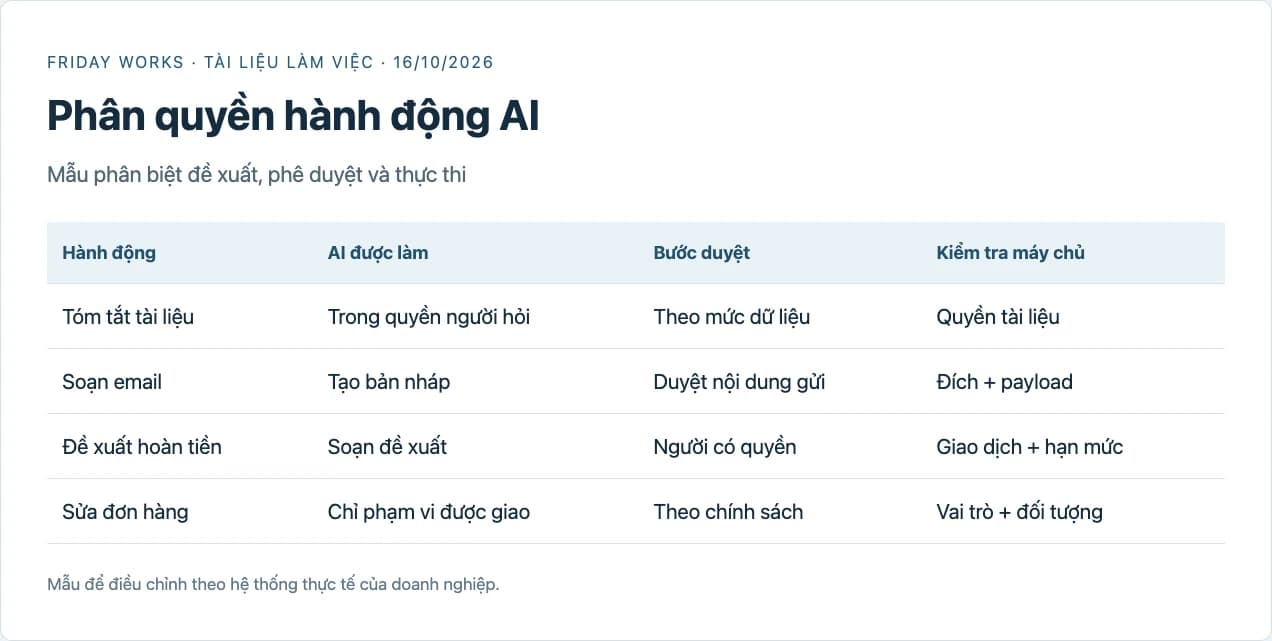
Ví dụ, trợ lý có thể được phép soạn đề xuất hoàn tiền nhưng chưa được phép chuyển tiền. Nhân viên đọc đề xuất, kiểm tra chứng từ và duyệt riêng. Ví dụ này là thiết kế tham khảo của Friday Works, không mô tả một tính năng hay sự cố đã được xác nhận của nhà cung cấp.
Đặt giới hạn ngay tại nơi hành động xảy ra
Doanh nghiệp nên yêu cầu mỗi công cụ xác định người dùng, đối tượng dữ liệu và hành động được phép. Một tài khoản chỉ được đọc báo giá không nên dùng cùng khóa truy cập với công cụ sửa đơn hàng. Quyền kiểm tra ở máy chủ vẫn phải hoạt động dù lời nhắc cho AI bị thiếu hoặc đầu vào có nội dung gây nhiễu.
Các việc tạo cam kết với khách hàng, công bố nội dung hay thay đổi số tiền nên có bước duyệt rõ ràng. Bản xem trước cần cho người duyệt thấy chính xác dữ liệu sắp được gửi. Nếu nội dung thay đổi sau khi duyệt, hệ thống phải yêu cầu duyệt lại thay vì dùng quyết định cũ.
Thử nghiệm bằng dữ liệu và đích nhận riêng
Một bài đánh giá AI có thể chạm tới Internet hoặc một dịch vụ thật nếu cấu hình không giới hạn đích. Friday Works khuyến nghị dùng tài khoản thử, địa chỉ nhận thử và dữ liệu giả có nhãn rõ ràng. Trước khi chạy, đội triển khai cần biết những thao tác nào có thể tạo tác động bên ngoài.
Bộ kiểm tra nên có cả tình huống từ chối: người dùng không đủ quyền, đối tượng đã bị thu hồi, dữ liệu tìm thấy trong tài liệu yêu cầu làm thêm việc ngoài phạm vi. Kết quả cần ghi hành động bị chặn ở đâu, không chỉ ghi rằng câu trả lời của mô hình nghe có vẻ đúng.
Ba đầu việc trước lần mở rộng tiếp theo
Đội nghiệp vụ hãy liệt kê các hành động AI đang làm thay con người và mức thiệt hại nếu làm sai. Đội kỹ thuật đối chiếu danh sách đó với quyền truy cập thật, cơ chế phê duyệt và nhật ký. Người quản lý đặt điều kiện dừng khi phát hiện hành động ngoài phạm vi.
Doanh nghiệp nên bắt đầu bằng một luồng có chủ sở hữu cụ thể, theo dõi số lần phải sửa hoặc chặn hành động và kiểm tra lại quyền khi thay đổi công cụ. Bài học thực tế từ báo cáo là đưa ranh giới hoạt động vào thiết kế triển khai; một bản trình diễn chạy tốt chưa đủ để mở quyền rộng cho toàn hệ thống.
Nguồn tham khảo
Tài liệu đã dùng để biên soạn
Ưu tiên tài liệu chính thức và nguồn kỹ thuật gốc. Truy cập để kiểm tra chi tiết hoặc theo dõi cập nhật mới nhất.
- Investigating unintended model actions — 9 October 2026Anthropic ↗︎
- Authorization Cheat SheetOWASP ↗︎
- Wikimedia Foundation Servers-8055 08 — Victorgrigas, CC BY-SA 3.0Wikimedia Commons ↗︎
- Image licence; resized and converted to WebP; adapted image retains this licenceCreative Commons ↗︎
- Original acceptance worksheet, 16 October 2026; screenshot of an authored document, not a completed testFriday Works ↗︎